About neohope

一直在努力,还没想过要放弃...

信息安全法规汇总(通用)

信息安全法规汇总(通用)

整理资料的时候,发现之前汇总过的一些安全法规,汇总时间大概在24年中:
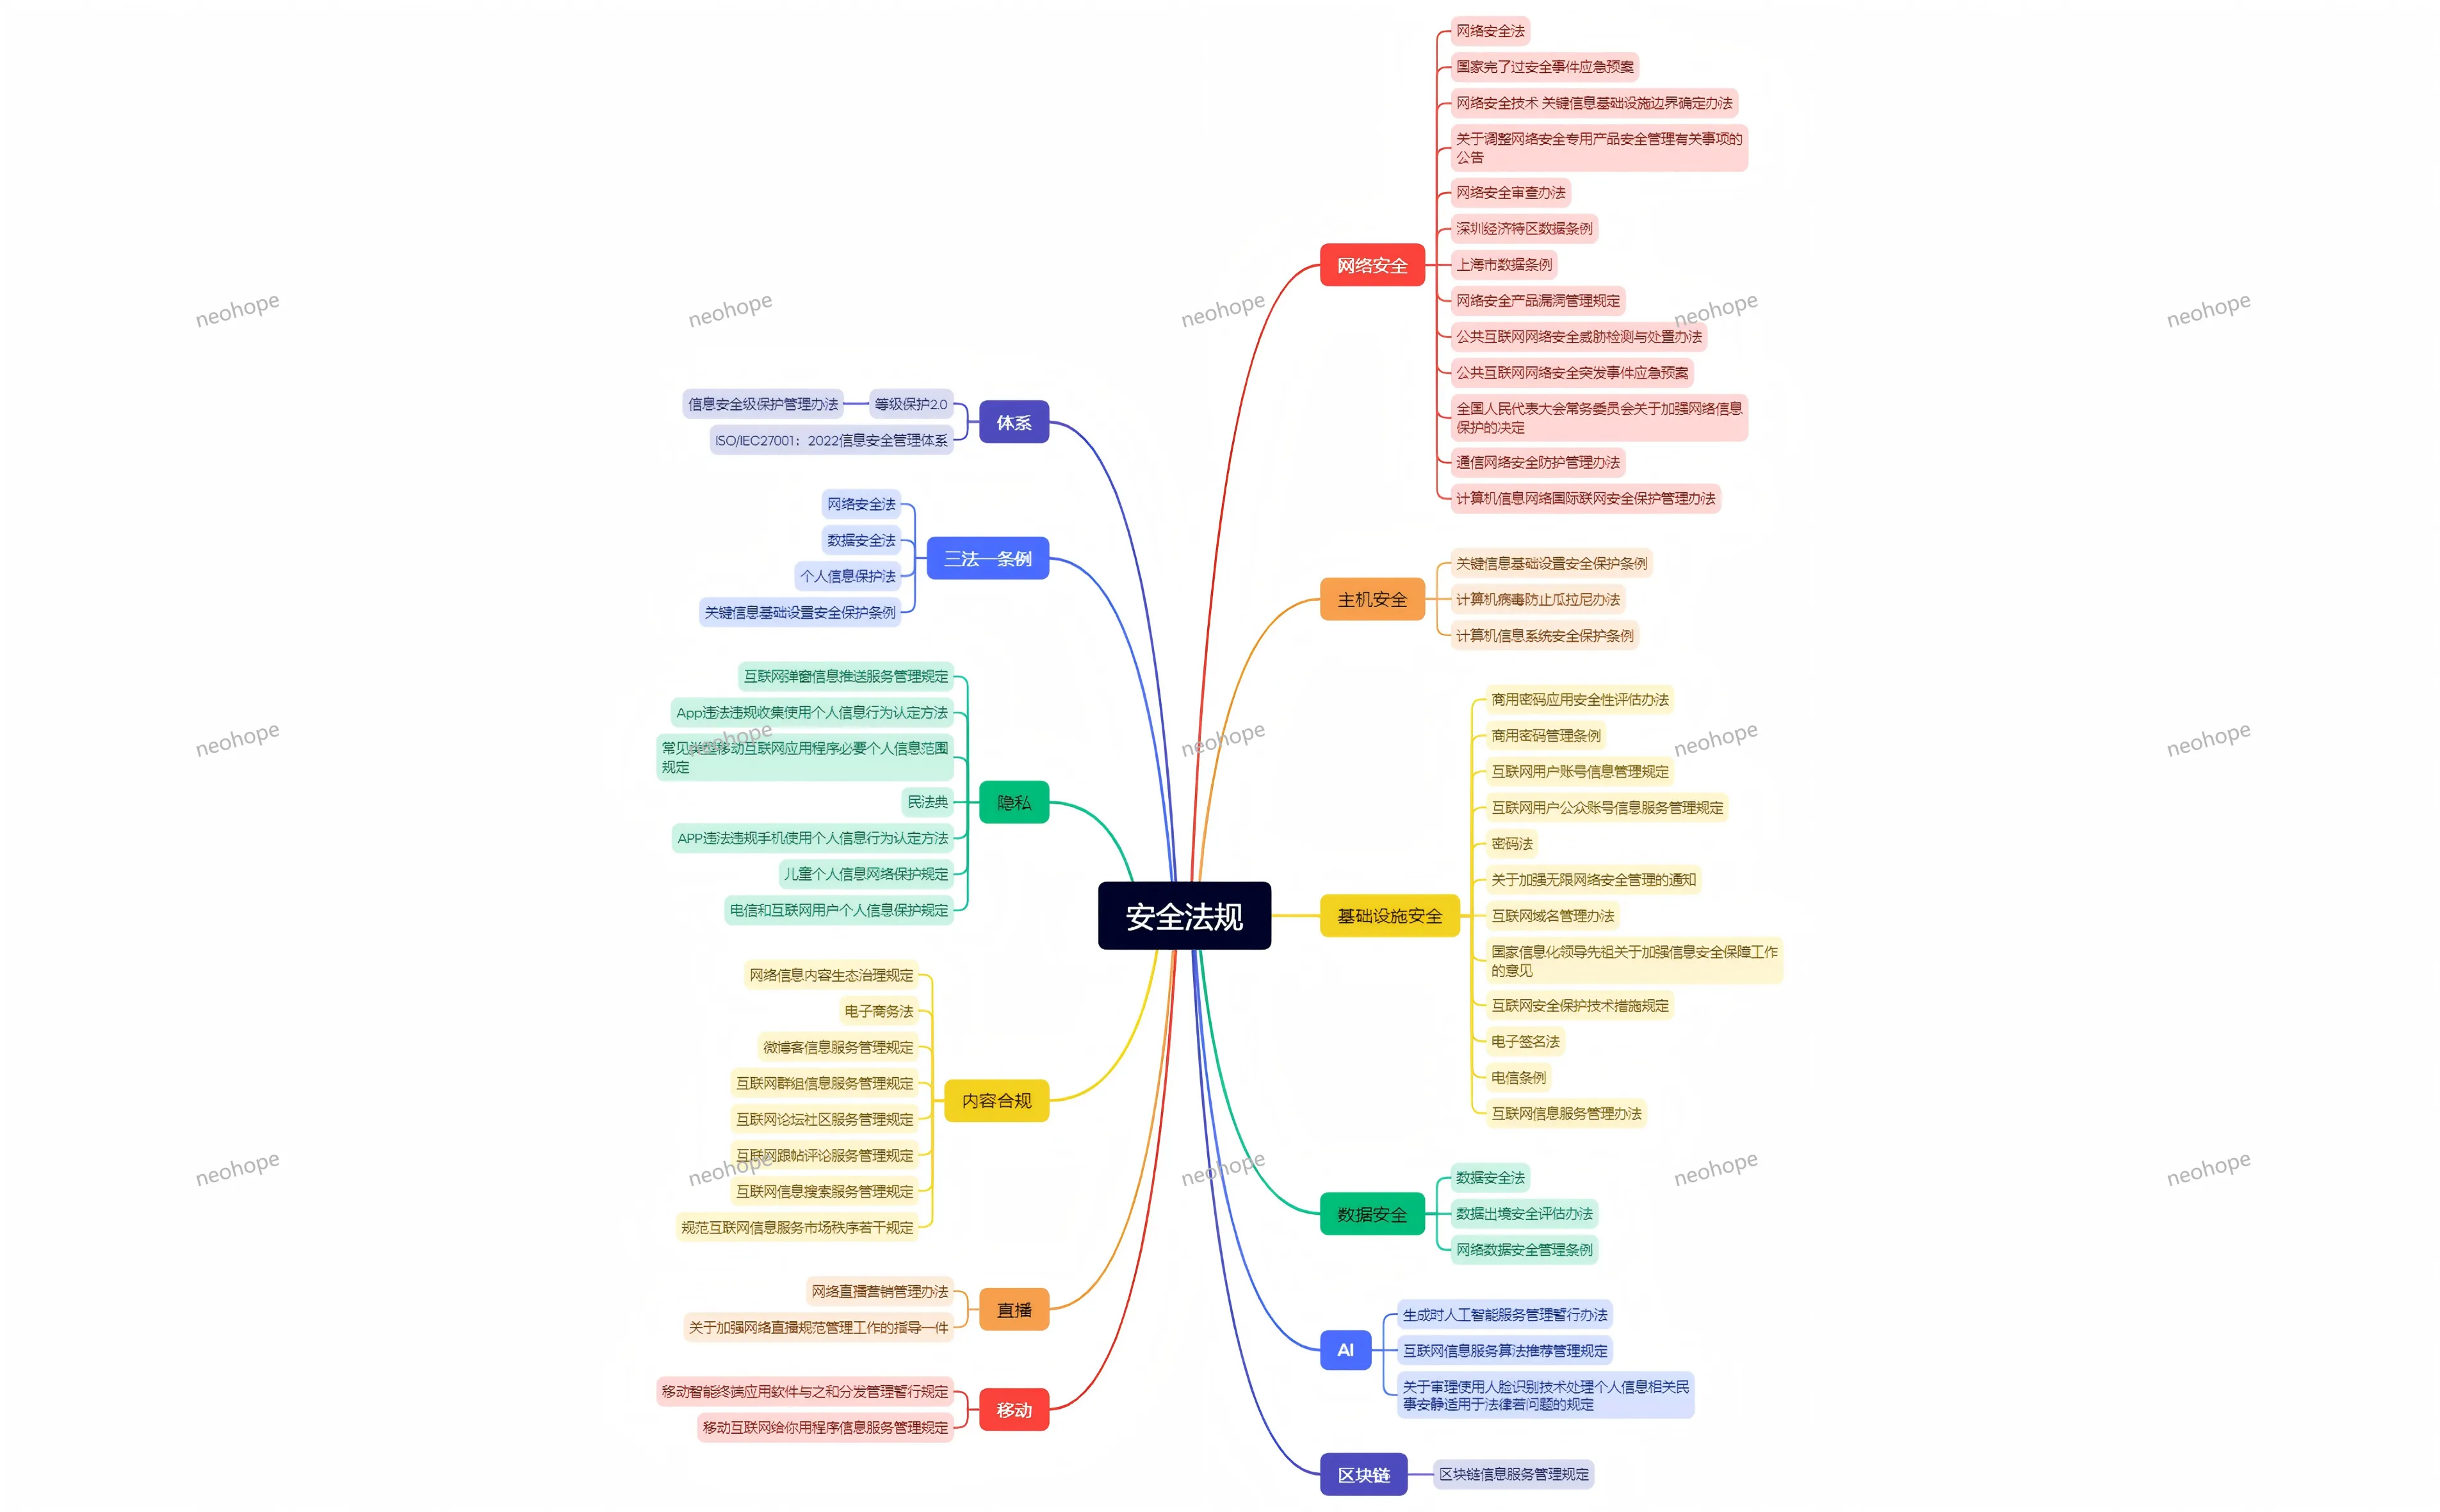
安全法规

一、安全法规体系

1. 等级保护 2.0 & 《信息安全等级保护管理办法》

《信息安全等级保护管理办法》由公安部等四部门 2007 年联合发布,是等级保护制度的核心规章;2019 年配套标准全面更新,正式进入等级保护 2.0阶段,已被《网络安全法》明确为法定强制制度。

  • 核心内容:将网络与信息系统按重要程度分为五级,覆盖云计算、大数据、物联网、工业控制、移动互联五大新场景;要求网络运营者完成定级、备案、建设整改、等级测评、监督检查全流程合规,是我国网络安全的基础合规底座。

2. ISO/IEC 27001:2022 信息安全管理体系

国际标准化组织(ISO/IEC)发布的全球通用信息安全管理体系(ISMS)标准,2022 版完成重大更新。

  • 核心内容:从原 14 个控制域调整为 4 大主题 20 个控制域,新增威胁情报、数据脱敏、AI 安全等前沿控制项;属于自愿性认证标准,帮助企业建立全流程、可落地的信息安全管理体系,是全球信息安全领域认可度最高的合规框架。

二、三法一条例

我国网络安全与数据安全的顶层法律框架,构成监管核心依据。

1. 《中华人民共和国网络安全法》

2016 年通过、2017 年施行,2025 年修正、2026 年 1 月施行新法,是我国网络安全领域基础性法律。

  • 核心内容:确立网络空间主权、网络安全等级保护、关键信息基础设施保护、网络信息安全、监测预警与应急处置等核心制度,明确网络运营者的法定安全义务,划定网络安全违法的法律责任边界。

2. 《中华人民共和国数据安全法》

2021 年 9 月 1 日施行,我国数据安全领域基础性法律。

  • 核心内容:确立数据分类分级保护、数据安全审查、风险评估、应急处置、数据出口管制等核心制度,覆盖数据全生命周期安全管理,明确重要数据的特殊保护要求,统筹数据安全与数据开发利用。

3. 《中华人民共和国个人信息保护法》

2021 年 11 月 1 日施行,我国个人信息保护领域专门法律。

  • 核心内容:确立 “告知 – 同意”“最小必要”“目的限定” 等处理原则,明确敏感个人信息特殊保护、个人信息跨境传输规则、个人信息主体权利,设置高额罚则,全面规范个人信息处理活动。

4. 《关键信息基础设施安全保护条例》

2021 年 9 月 1 日施行,国务院发布,是《网络安全法》的核心配套行政法规。

  • 核心内容:明确关键信息基础设施(关基)的认定规则、运营者的专项安全保护义务、监测预警与应急处置机制,重点保护公共通信、能源、交通、水利、金融等重要行业领域的信息基础设施。

三、隐私合规

注:大纲中重复的《App 违法违规收集使用个人信息行为认定方法》已合并说明。

1. 《互联网弹窗信息推送服务管理规定》

2022 年 9 月施行,国家网信办等部门发布。

  • 核心内容:规范弹窗广告、推送信息行为,要求弹窗必须设置显著关闭按钮、不得诱导点击、不得强制推送,限制弹窗频次与展示场景,保护用户知情权与选择权。

2. 《App 违法违规收集使用个人信息行为认定方法》

2019 年由网信办等四部门联合发布。

  • 核心内容:明确 6 大类 31 项违法违规行为的执法认定标准,包括未经同意收集、超范围收集、强制授权、频繁索权、违规共享转让等,是 App 隐私合规监管执法的直接判定依据。

3. 《常见类型移动互联网应用程序必要个人信息范围规定》

2021 年 5 月施行。

  • 核心内容:明确 39 类常见 App 的必要个人信息边界,划定 “最小必要” 的收集范围;规定 App 不得因用户拒绝提供非必要信息,而拒绝向用户提供核心服务功能。

4. 《中华人民共和国民法典》

2021 年 1 月 1 日施行,人格权编设 “隐私权和个人信息保护” 专章。

  • 核心内容:从民事法律层面定义隐私权与个人信息,确立个人信息处理的基本规则,明确个人信息权益的侵权责任与救济路径,是个人信息保护的民事法律基础。

5. 《儿童个人信息网络保护规定》

2019 年 10 月施行,我国首部儿童个人信息保护专门规章。

  • 核心内容:针对不满 14 周岁儿童个人信息,要求处理前必须取得监护人明示同意,设置专门的信息保护规则、安全保障措施与监督管理要求。

6. 《电信和互联网用户个人信息保护规定》

2013 年 9 月施行,工信部发布。

  • 核心内容:规范电信业务经营者、互联网信息服务提供者的用户个人信息收集、使用行为,明确信息安全保障义务与用户查询、更正、删除等权利,是电信互联网领域隐私保护的基础规章。

四、内容合规

1. 《网络信息内容生态治理规定》

2020 年 3 月施行,我国首部网络生态治理专门规章。

  • 核心内容:将网络信息分为正能量内容、违法内容、不良内容三类,明确平台、内容生产者、普通用户的主体责任,构建网络生态综合治理体系,治理网络乱象。

2. 《中华人民共和国电子商务法》

2019 年 1 月 1 日施行。

  • 核心内容:规范电子商务经营活动,明确电商平台的内容审核、知识产权保护、消费者权益保护义务,规制大数据杀熟、虚假宣传、刷单炒信等行为,覆盖电商领域经营与内容双重合规。

3. 《微博客信息服务管理规定》

2018 年 3 月施行。

  • 核心内容:规范微博等短内容平台的信息服务,要求平台落实真实身份认证、内容审核、违法信息处置义务,规范账号运营与信息发布行为。

4. 《互联网群组信息服务管理规定》

2017 年 10 月施行。

  • 核心内容:确立 “谁建群谁负责、谁管理谁负责” 原则,明确群组建立者、管理者的管理责任,要求平台落实群组审核、内容巡查等管理义务,覆盖微信群、QQ 群等各类互联网群组。

5. 《互联网论坛社区服务管理规定》

2017 年 10 月施行。

  • 核心内容:规范论坛、贴吧、社区类服务,要求平台落实用户真实身份认证、内容审核、版块管理责任,规范用户发言与社区运营。

6. 《互联网跟帖评论服务管理规定》

2017 年发布、2022 年修订。

  • 核心内容:规范新闻、论坛等平台的跟帖评论服务,要求落实 “先审后发”、真实身份认证,禁止发布违法违规评论,明确平台的审核与管理责任。

7. 《互联网信息搜索服务管理规定》

2016 年 8 月施行。

  • 核心内容:规范搜索引擎服务,要求显著区分自然搜索结果与商业推广信息,禁止提供违法违规信息搜索服务,落实搜索结果审核与信息安全管理义务。

8. 《规范互联网信息服务市场秩序若干规定》

2012 年 3 月施行,工信部发布。

  • 核心内容:规制互联网领域不正当竞争行为,禁止恶意干扰用户终端、欺骗误导用户、滥用市场支配地位等行为,维护互联网信息服务市场公平竞争秩序。

五、直播合规

1. 《网络直播营销管理办法(试行)》

2021 年 5 月施行,七部门联合发布。

  • 核心内容:针对直播电商场景,明确直播营销平台、直播间运营者、直播营销人员的权责划分,规范直播选品、宣传、交易全流程,落实内容审核、商品合规、消费者保护要求。

2. 《关于加强网络直播规范管理工作的指导意见》

2021 年 2 月发布,七部门联合印发。

  • 核心内容:覆盖秀场直播、电商直播等全品类,从内容发布、账号管理、平台责任、行业自律等维度提出全链条规范要求,重点治理低俗内容、打赏失范、虚假宣传等行业乱象。

六、移动应用合规

1. 《移动智能终端应用软件预置和分发管理暂行规定》

2017 年 7 月施行,工信部发布。

  • 核心内容:规范手机等智能终端的 App 预置行为,要求除基础功能外的预置 App 必须支持用户卸载,禁止擅自预置恶意程序与推广类应用;同时规范应用分发平台的审核管理义务。

2. 《移动互联网应用程序信息服务管理规定》

2016 年发布、2022 年修订施行,网信办发布。

  • 核心内容:规范 App 信息服务全流程,要求 App 提供者落实主体责任、履行备案手续,加强内容审核与个人信息保护,明确应用分发平台的上架审核、动态管理义务。

七、网络安全专项

注:《网络安全法》已在 “三法一条例” 章节介绍,此处不再重复。

  1. 《国家网络安全事件应急预案》:2017 年发布,将网络安全事件分为四级,明确全国统一的应急组织体系、分级响应流程与保障机制,统筹网络安全事件应急处置。

  2. 《网络安全技术 关键信息基础设施边界确定方法》(GB/T 41681-2022):国家标准,明确关基边界的划定原则、方法与流程,为关基认定、安全防护范围界定提供技术依据。

  3. 《关于调整网络安全专用产品安全管理有关事项的公告》:2023 年发布,优化网络安全专用产品的安全认证与检测机制,统一认证标准与产品目录,简化市场准入管理。

  4. 《网络安全审查办法》:2022 年修订施行,针对关基运营者采购网络产品服务、数据处理者开展数据活动等场景开展安全审查,重点防范供应链安全、数据安全等国家安全风险。

  5. 地方数据条例:《深圳经济特区数据条例》(2022 年 7 月)、《上海市数据条例》(2022 年 1 月),地方层面细化数据权益、公共数据开放、数据要素市场化、个人信息保护规则,结合区域特点落地数据安全与发展要求。

  6. 《网络产品安全漏洞管理规定》:2021 年 9 月施行,规范漏洞发现、报告、修补、发布全流程;明确产品提供者的漏洞修复义务,禁止恶意利用、非法售卖漏洞信息,由网信、工信、公安三部门协同监管。

  7. 《公共互联网网络安全威胁监测与处置办法》:2018 年 1 月施行,工信部发布,建立公共互联网安全威胁监测预警与处置机制,明确基础电信企业、域名机构的监测处置责任。

  8. 《公共互联网网络安全突发事件应急预案》:工信部发布,针对公共互联网安全突发事件分级分类,明确应急响应流程与处置措施,保障公共互联网稳定运行。

  9. 《全国人民代表大会常务委员会关于加强网络信息保护的决定》:2012 年发布,我国首部网络信息保护专项立法文件,确立个人信息保护、垃圾信息治理、网络身份管理等基础规则,为后续网络立法奠定框架。

  10. 《通信网络安全防护管理办法》:2010 年 3 月施行,工信部发布,要求通信网络运营单位落实分级防护、风险评估、安全检测义务,保障通信网络安全稳定。

  11. 《计算机信息网络国际联网安全保护管理办法》:1997 年发布、2011 年修订,公安部发布,规范国际联网安全保护,明确联网单位与用户的安全责任,禁止利用国际联网从事违法犯罪活动。

八、主机安全

注:《关键信息基础设施安全保护条例》已在前文介绍,此处补充剩余两项。

  1. 《计算机病毒防治管理办法》:2000 年公安部发布,规范计算机病毒防治管理,禁止制作、传播计算机病毒,明确病毒防治产品的生产销售要求,落实单位与个人的病毒防治责任。

  2. 《计算机信息系统安全保护条例》:1994 年国务院发布、2011 年修订,我国计算机系统安全保护的基础性行政法规,确立计算机信息系统等级保护、安全监督等核心制度。

九、基础设施安全

  1. 《中华人民共和国密码法》:2020 年 1 月 1 日施行,我国密码领域基础性法律,将密码分为核心密码、普通密码、商用密码三类,确立分类管理、应用促进、安全保障制度。

  2. 《商用密码管理条例》:1999 年发布、2023 年修订施行,细化《密码法》要求,规范商用密码科研、生产、销售、服务、进出口全链条管理,推进商用密码应用创新。

  3. 《商用密码应用安全性评估办法》:国家密码管理局发布,规范商用密码应用安全性评估(密评)工作,明确评估范围、流程与标准;关基系统、等保三级以上系统需按要求开展密评。

  4. 《互联网用户账号信息管理规定》:2022 年 8 月施行,规范账号注册、使用与管理,要求账号信息真实合规,禁止假冒仿冒账号,落实账号实名制与信息展示要求。

  5. 《互联网用户公众账号信息服务管理规定》:2017 年发布、2021 年修订,规范公众号、短视频账号等公众账号服务,明确平台与运营者的内容审核、分类管理、实名认证责任。

  6. 《关于加强无线网络安全管理的通知》:规范公共场所、企事业单位的无线网络安全管理,要求落实安全防护技术措施,防范网络攻击与信息泄露。

  7. 《互联网域名管理办法》:2017 年 11 月施行,工信部发布,规范域名注册、解析、服务机构管理,落实域名实名制,保障域名系统安全稳定。

  8. 《国家信息化领导小组关于加强信息安全保障工作的意见》(中办发〔2003〕27 号):2003 年发布,我国信息安全保障工作的纲领性文件,确立 “积极防御、综合防范” 方针,搭建国家信息安全保障体系顶层框架。

  9. 《互联网安全保护技术措施规定》:2006 年 3 月施行,公安部发布,明确互联网服务提供者、联网单位必须落实的安全技术措施,包括日志留存、有害信息防治、网络防护等。

  10. 《中华人民共和国电子签名法》:2005 年施行、2019 年修订,确立电子签名的法律效力,规范电子签名行为,保障电子交易安全。

  11. 《中华人民共和国电信条例》:2000 年发布、多次修订,电信行业基础性行政法规,规范电信市场秩序与服务,明确电信网络安全保护要求。

  12. 《互联网信息服务管理办法》:2000 年发布、多次修订,确立互联网信息服务分类许可制度(经营性 ICP 许可、非经营性 ICP 备案),明确服务提供者的内容安全与安全保护义务。

十、数据安全专项

注:《数据安全法》已在 “三法一条例” 章节介绍,此处补充剩余两项。

  1. 《数据出境安全评估办法》:2022 年 9 月施行,明确数据出境安全评估的适用场景、申报流程、评估内容与监管要求;关基运营者、处理大量个人信息的主体等,数据出境需通过国家网信部门安全评估。

  2. 《网络数据安全管理条例》:2025 年 1 月 1 日施行,国务院发布,衔接 “三法” 要求,细化网络数据分类分级、数据处理者安全义务、重要数据保护、数据跨境、监测预警等规则,是数据安全领域核心配套行政法规。

十一、AI 合规

  1. 《生成式人工智能服务管理暂行办法》:2023 年 8 月施行,我国首部生成式 AI 专门监管规章;确立生成式 AI 服务备案制度,规范训练数据、内容生成、算法安全、个人信息保护,实行分级分类监管。

  2. 《互联网信息服务算法推荐管理规定》:2022 年 3 月施行,规范算法推荐服务;要求提供者落实算法安全责任,保障用户知情权与选择权,禁止算法歧视、诱导沉迷等行为,明确算法备案要求。

  3. 《最高人民法院关于审理使用人脸识别技术处理个人信息相关民事案件适用法律若干问题的规定》:2021 年 8 月施行,针对人脸识别民事侵权纠纷,明确侵权认定标准、举证责任与责任承担,强化人脸信息司法保护。

十二、区块链合规

《区块链信息服务管理规定》

2019 年 2 月施行,网信办发布。

  • 核心内容:确立区块链信息服务备案制度,明确服务提供者的主体责任、内容审核义务与安全保障要求,禁止利用区块链从事违法违规活动,规范区块链信息服务健康发展。
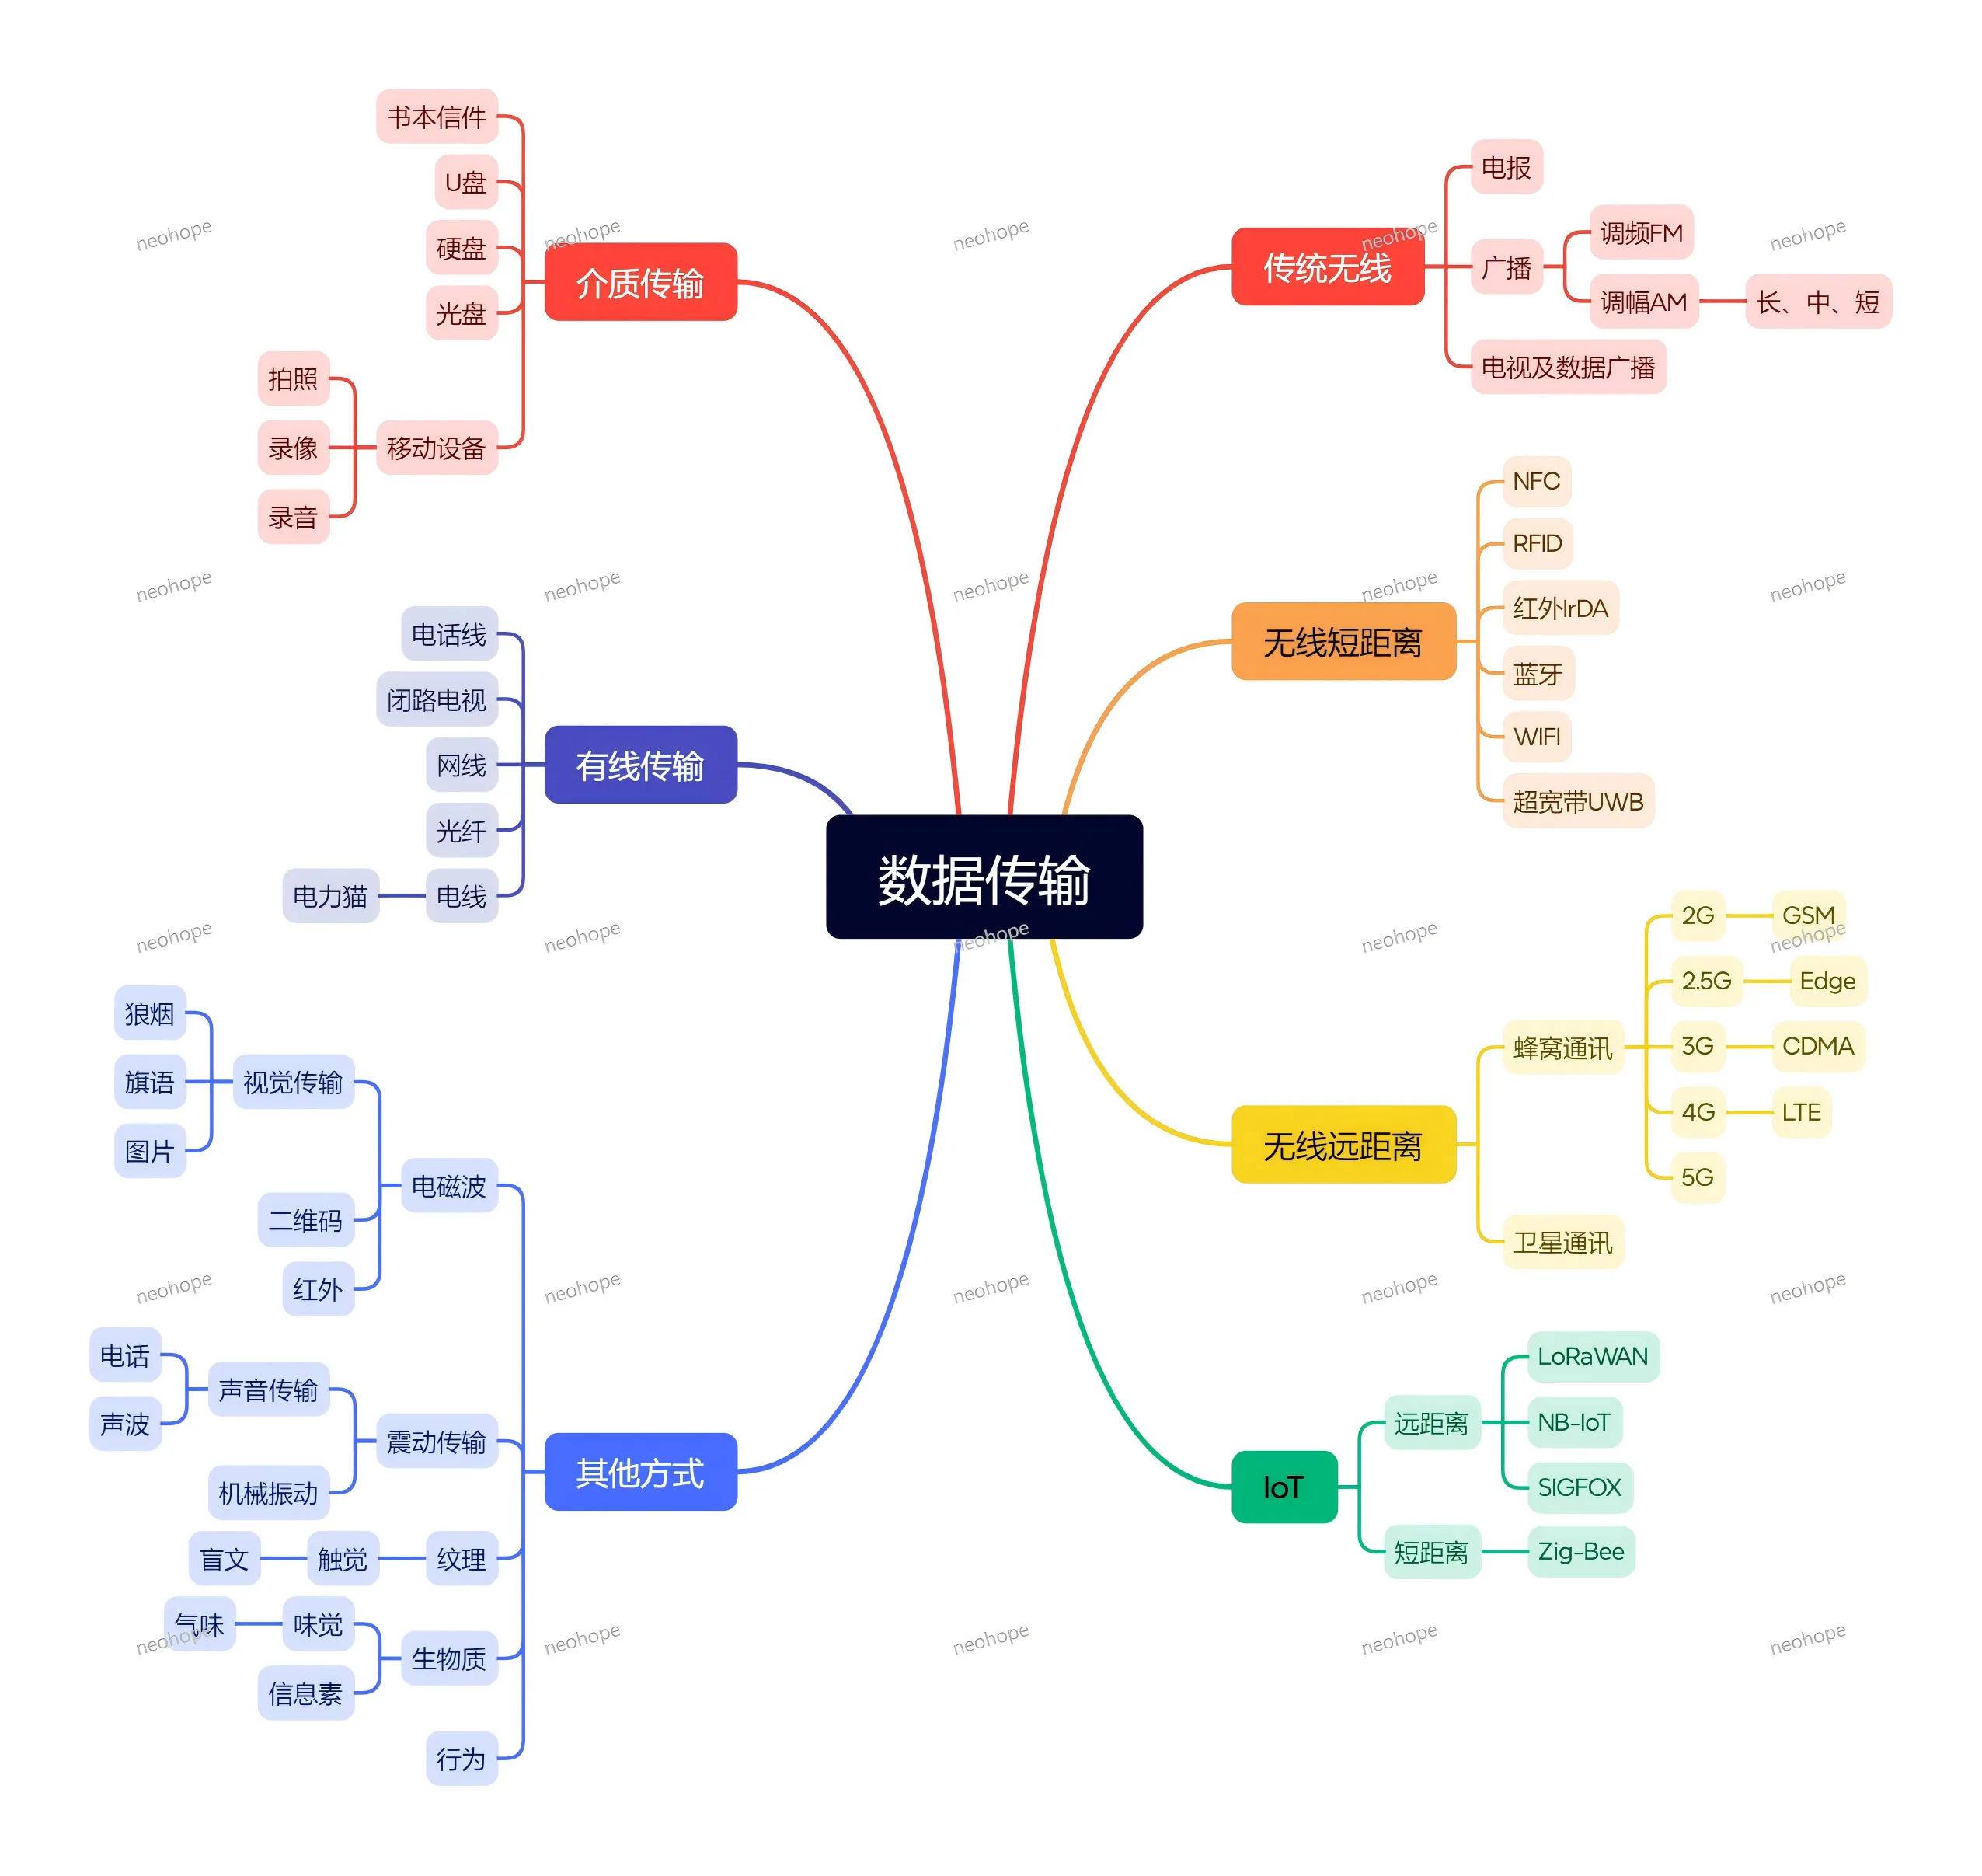
从狼烟到5G:人类数据传输进化史,6大核心方式看懂信息传递的变迁

常见数据传输方式


从狼烟到5G:人类数据传输进化史,6大核心方式看懂信息传递的变迁

从古代的狼烟传警、旗语通讯,到如今的 5G 高速下载、卫星实时传输,数据传输的方式一直在迭代升级。本质上,人类的发展史就是一部 “让信息传递更快速、更精准、更遥远” 的进化史。今天就拆解常见的数据传输方式,看看我们是如何一步步打破空间限制,实现 “万物互联” 的。

一、传统原始传输:依赖自然与人力,传递简单信息
在技术落后的年代,数据传输只能借助自然现象或人力物力,核心是 “传递关键信号,而非复杂数据”:
视觉传输:最直观的原始方式,通过视觉信号传递信息。比如狼烟(边境告警)、旗语(战场或航海短距离通讯)、二维码(现代视觉延伸,快速存储并传递文本信息);
声音与震动传输:利用声波或机械振动传递信号,比如古代的号角、锣鼓(传递指令),现代的声波传输(近距离设备配对)、机械振动(特殊场景下的简单信号传递);
触觉与生物质传输:通过身体接触或生物信息传递,比如盲文(触觉识别文字)、气味 / 信息素(生物间的本能信号传递);
介质携带传输:靠实体介质承载信息,人力或物力传递,比如书本信件、竹简(古代文字记录与传递),这是早期 “数据存储 + 传输” 的结合形式。

二、有线传输:依托物理线路,稳定高效的 “信息通道”
工业革命后,有线传输技术出现,通过物理线路构建稳定的传输通道,成为现代通讯的基础:
传统有线:以电线、网线为载体,比如电话线(早期语音与低速数据传输)、网线(以太网传输,办公与家庭网络核心)、电力猫(借助电线实现数据传输,无需额外布线);
高速有线:为满足大容量、高速传输需求,出现光纤(利用光信号传输,带宽大、抗干扰,支撑互联网骨干网)、闭路电视线路(早期视频信号传输);
优势:传输稳定、抗干扰能力强、速度快(尤其是光纤);
适用场景:固定办公场景、家庭网络、互联网骨干网、长距离大容量数据传输(如企业数据中心互联)。

三、无线短距离传输:摆脱线路束缚,适配近距离互联
随着移动设备普及,无线短距离传输技术解决了 “设备间无绳连接” 的需求,核心是 “便捷、快速配对”:
代表技术:蓝牙(设备配对、文件传输,如耳机、音箱连接)、WIFI(局域网无线互联,家庭 / 办公场景高速上网)、NFC(近场通信,如手机支付、设备快速配对)、红外 IrDA(早期设备遥控,如电视遥控器)、超宽带 UWB(高精度定位 + 高速传输,如智能家居互联)、Zig-Bee(低功耗、低速率,适合物联网设备,如传感器通讯);
优势:无需布线、使用灵活、配对便捷;
适用场景:移动设备互联、智能家居、物联网感知层、近距离文件传输与遥控。

四、无线远距离传输:打破空间限制,实现全球互联
无线远距离传输技术让信息突破地域限制,从 “点对点” 走向 “点对面” 的广域覆盖:
蜂窝通讯:面向移动终端的广域无线传输,从 2G GSM(语音 + 短信)、2.5G Edge(低速数据)、3G CDMA(初步互联网访问)、4G LTE(高速移动上网、视频通话),到 5G(超高速、低延迟,支撑物联网与高清视频),持续迭代升级;
卫星通讯:通过卫星作为中继,实现全球无死角覆盖,比如远洋航行、偏远地区的通讯,以及灾害场景下的应急通讯;
物联网专用:针对物联网设备低功耗、广覆盖需求,出现 LoRaWAN、NB-IoT、SIGFOX 等技术,支撑海量传感器数据传输(如智慧农业、环境监测);
传统无线广播:如调频 FM、调幅 AM、电视及数据广播,属于 “一对多” 的单向远距离传输,主要用于信息发布。

五、现代介质传输:实体与数字结合,大容量数据迁移
虽然无线传输普及,但实体介质传输仍在特定场景发挥作用,核心是 “大容量、离线传输”:
代表介质:U 盘、硬盘、光盘(现代实体存储介质,用于离线数据拷贝、大容量文件迁移,如企业数据备份、影视文件传输);
优势:不依赖网络、传输容量大、安全性高(离线传输减少泄露风险);
适用场景:无网络环境下的数据迁移、大容量文件备份与传输、敏感数据的离线传递。

六、电磁波传输:无形的 “信息载体”,支撑无线通讯核心
无论是无线短距离还是远距离传输,核心载体都是电磁波:
电磁波作为无形的 “信息桥梁”,承载着无线电波、微波、红外光等信号,实现信号的远距离传播;
从早期的无线电广播,到如今的 5G、卫星通讯、WIFI,本质上都是通过调制电磁波的频率、振幅,携带数据信息并传输;
电磁波的特性(如频率、波长)决定了传输距离、带宽和抗干扰能力,不同场景下选择不同频段的电磁波适配需求。

总结:数据传输的进化逻辑 ——“更快、更远、更便捷、更海量”
从原始的狼烟旗语,到如今的 5G、卫星互联,数据传输的进化始终围绕一个核心:打破空间、速度、容量的限制。有线传输保障稳定与高速,无线传输提供灵活与广覆盖,实体介质传输补充离线与大容量场景。
未来,随着 6G、量子通讯等技术发展,数据传输将朝着 “超高速、超低延迟、全球无缝覆盖” 的方向演进,进一步支撑物联网、元宇宙、远程医疗等新兴场景。

你平时最常用哪种传输方式?有没有体验过特别便捷或印象深刻的传输技术?欢迎在评论区分享~

【温故知新】IT行业经典定律

IT行业经典定律

一、问题认知

XY 问题:不问真正的问题 X,反而问自拟的解决方案 Y,导致更优路径被忽略。
例子:业务老师希望批量得到客户纸质表单上的几个信息(X),跑去问开发团队如何批量识别纸质表单上的数据并导出CSV文件(Y),其实这几个信息数据库都有记录。

二八法则(帕累托法则):80% 的结果由 20% 的原因产生。
例子:一个项目中20%的代码,撑起最长用的80%功能。

吉尔布定律(Gilb’s Law):任何能够被测量的东西,都能够被改进。
例子:你开始记录每天写代码的专注时长,仅仅因为”在记录”,你就会不自觉地更加专注,效率真的提升了。

幂律分布(Power Law):少数节点拥有绝大多数连接,其余节点连接极少。
例子:互联网流量里,头部 1% 的网站吃掉了 90% 的访问量;长尾那 99% 的网站加起来才分 10%。

自行车棚效应:人们对简单琐碎的问题反而投入过多讨论时间,对复杂核心问题却轻易放过。
例子:技术评审会上,复杂的分布式架构方案半小时就通过了,却为按钮颜色、接口命名风格争论了一个小时。

沃克定律(Wadler’s Law):在编程语言设计中,讨论语法所花的时间与其重要性成反比——越是无关紧要的语法细节,争论越久。
例子:语言设计委员会开了三个月会,其中两个月在吵缩进到底用 Tab 还是空格,真正的核心类型系统只聊了一下午。

汉隆剃刀定律:能解释为疏忽的问题,就不要归因为恶意。
例子:线上出现接口调用异常,优先排查参数传错、文档遗漏等疏忽问题,不要先假定是对方团队故意为之。

坎宁汉定律(Cunningham’s Law):在互联网上想得到正确答案的最好方法,不是提问,而是发布一个错误的答案。
例子:你在技术论坛发帖”Python 肯定没有 GIL 吧?”——十分钟内就会有八个老哥跳出来把你纠正一遍,顺便把原理讲透。

二、风险管理

墨菲定律:凡是可能出错的事情,就一定会出错。(而且经常在最不能承受的时候发生)
例子:某直播平台,发现直播推流接口只判断了Token没再次去鉴权,为了兼容旧接口一再推迟上线时间。最后被黑客组织利用,导致近年来最大的直播事故。

演示定律:每当你当众演示系统时,它大概率会出故障。
例子:本地和测试环境跑了几十次都正常的功能,给客户现场演示时刚好触发边界条件直接闪退。

海因里希法则:每 1 起严重事故背后,对应 29 起轻微事故与 300 起未遂隐患。
例子:出现 1 次线上 P0 级数据故障,往前排查能发现 29 次线上小异常告警,以及 300 次被忽略的代码不规范和测试用例缺失。但实际情况是大家经常把这些小问题忽视了。

三、项目管理

霍夫施塔特定律:做事耗时总比预期长,即便你已经考虑了这条定律本身。
例子:你预估需求开发要 2 周,特意多预留了 3 天缓冲时间,最终还是因为需求变更、联调卡点超期了。

计划谬误定律:人们总会低估任务耗时,即便有过往经验也难以避免。
例子:你评估一个简单表单开发只需要 3 天,实际对接接口、处理兼容、改需求加校验,最后花了整整一周才上线。

帕金森定律:工作会自动膨胀,直至填满所有可用时间。
例子:原本 2 周就能做完的需求,给了 1 个月的排期,最后真的会拖到截止日前两三天才集中完成。

功能膨胀定律:系统一旦开放扩展,功能会持续增生直至臃肿,必须主动设界。
例子:在IE时代,所有人都觉得IE很慢。于是微软内部有团队用开源引擎重新开发了一个新版浏览器,一开始效果很好,但随着对IE各种功能兼容的越来越多,这个浏览器变得比IE还慢而且经常崩溃,最后这个项目被砍了。后来做Edge的时候,很多IE的功能是不兼容的,扔掉了旧包袱,让Edge比IE好用的多。

90-90 法则:软件开发前 90% 的功能耗费 90% 的工期,剩下 10% 的收尾工作也会耗费 90% 的工期。
例子:核心业务逻辑很快开发完成,以为即将上线,结果边界场景兼容、异常处理、性能优化等收尾工作,又花掉了和主开发几乎等量的时间。

克尼汉定律(Kernighan’s Law):调试一段一开始就写错的代码,比重新写一遍要难一倍。
例子:你从别人手里接了一段绕来绕去的代码,修了 A 处冒出 B 处 Bug;折腾三天后索性推倒重写,半天搞定。

布鲁克斯定律:向已延期的软件项目加人,只会让它完成得更晚。
例子:项目已经延期两周,临时新增 3 名开发加入,老员工需要花大量时间做业务讲解、代码交接和环境搭建,整体进度反而进一步延后。

沉默成本谬误(Sunk Cost Fallacy):人们倾向于继续投入资源到一个已经失败的项目中,仅仅因为已经投入了很多。
例子:花了两年做的产品根本没市场,团队却说”都做了两年了,放弃太可惜”,又烧了一年钱才彻底关停。

四、系统设计

康威定律:系统的架构必然复刻设计它的组织的沟通结构。
例子:公司业务团队拆分成三条线,各自定业务规则,各自提系统需求。最终做出来的系统就会是底层三套相互割裂的规则,表面上被捆绑在一起。

阿姆达尔定律:并行系统的加速上限,由程序中无法并行的串行部分占比决定。
例子:一个任务 90% 逻辑可多线程并行,10% 必须串行执行,就算开到 100 个线程,整体速度最多也只能提升 10 倍。
例子:一个组织编码工作只占10%,其余90%工作需要串行,哪怕编码工作提升到耗时为0,整体效率也只能提升11%。

泰斯勒定律(复杂性守恒原理):复杂性不会凭空消失,只会从一处转移到另一处。
例子:把单体系统拆成微服务后,单个服务的业务逻辑变简单了,但服务治理、链路追踪、分布式事务的整体复杂度反而大幅增加。
例子:各类跨平台的框架,开发用的很爽,无需各种适配,一次写完可以编译为各平台的Native程序。因为复杂度被底层框架承接了。
例子:为了赶工期,做了很多硬编码,项目匆匆上线。最后要花更多的时间,重构这些代码。

盖尔定律(Gall’s Law):一个切实可行的复杂系统,总是从一个切实可行的简单系统演化而来的。
例子:想一步到位做个”完美架构”的微服务系统,往往直接失败;从单体应用起步、随着业务增长逐步拆分,反而能活下来。

伊格尔森定律:自己六个月前写的代码,和别人写的没什么两样,同样看不懂。
例子:回头修改半年前写的工具类代码,因为没写注释、命名随意,自己都要花半天才能理清逻辑,完全看不出是自己写的。

海勒姆定律:API 用户足够多时,其所有可观测行为(含未文档细节)都会被人依赖。
例子:接口文档没声明返回列表的排序规则,但大量下游业务默认按当前顺序处理,后续优化排序逻辑后直接引发大面积业务异常。

死代码悖论:你因为 “以后可能用得到” 而保留的代码,永远不会被真正用到,只会持续增加维护负担。
例子:开发时顺手保留了三套备用实现逻辑没删掉,后续迭代中这些代码既没人用,还经常在重构时引发编译错误和理解成本。

CAP 定理:分布式系统最多只能同时满足一致性、可用性、分区容错性中的两项。
例子:电商下单系统优先保证数据一致性和分区容错,网络分区发生时就会暂停下单操作,牺牲部分可用性。

五、质量管理

沃斯定律:软件变慢的速度,永远快过硬件性能提升的速度。
例子:电脑 CPU 性能相比五年前翻了数倍,但新版 IDE、编辑器的内存占用和启动耗时也同步膨胀,日常使用体感并没有明显提速。

缺陷聚集原则:软件缺陷并非均匀分布,绝大多数集中在少数模块中。
例子:项目中频繁迭代、改动最多的用户认证模块,集中了全系统近 70% 的线上缺陷。

林纳斯定律:足够多的眼睛审视,就能让所有问题浮出水面。
例子:开源项目面向全球开发者开放源码审查,隐藏的深层漏洞往往比闭源项目更快被发现和修复。

破窗效应:不良现象一旦被放任,就会诱使人们效仿甚至变本加厉。
例子:代码里一处没人清理的冗余逻辑和临时写法,很快会让整个模块都充满不规范的代码。

格雷沙姆定律:劣币驱逐良币 —— 当劣质币和优质币同时流通时,人们会囤积优质币、花出劣质币,最终市场上只剩下劣质币。。
例子:项目赶工期时大量临时拼凑的烂代码被合入主干,并被业务方称赞响应及时。好好写代码,重构提升代码质量的开发,被嫌弃响应缓慢。久而久之整洁规范的代码越来越少,代码库整体质量持续下滑。

六、组织管理

古德哈特定律:当一项指标被当作考核目标,它就不再是一个好的衡量指标。
例子:团队把代码行数作为开发工作量考核标准,最终大家疯狂堆砌冗余代码,整体代码质量不升反降。

德西效应(Deci Effect):过度使用外部奖励反而会削弱内在动机。
例子:孩子本来爱画画,你每次画完给 10 块钱,三个月后不给钱他就不画了——原本的兴趣被”买”没了。

彼得定律(Peter Principle):在一个等级制度中,每个员工都会晋升到他不能胜任的职位。
例子:顶尖的销售员被提拔成销售总监,结果他不懂管理,团队业绩一路下滑。

呆伯特定律(Dilbert Principle):公司往往会把最无能的员工提升到管理层,让他们离开一线,从而减少对实际工作的破坏。
例子:那个搞砸了三个项目的老员工,被”升”为中层管理者,从此只开会不干活,反而对公司危害小了。

【温故知新】设计原则

设计原则


设计原则

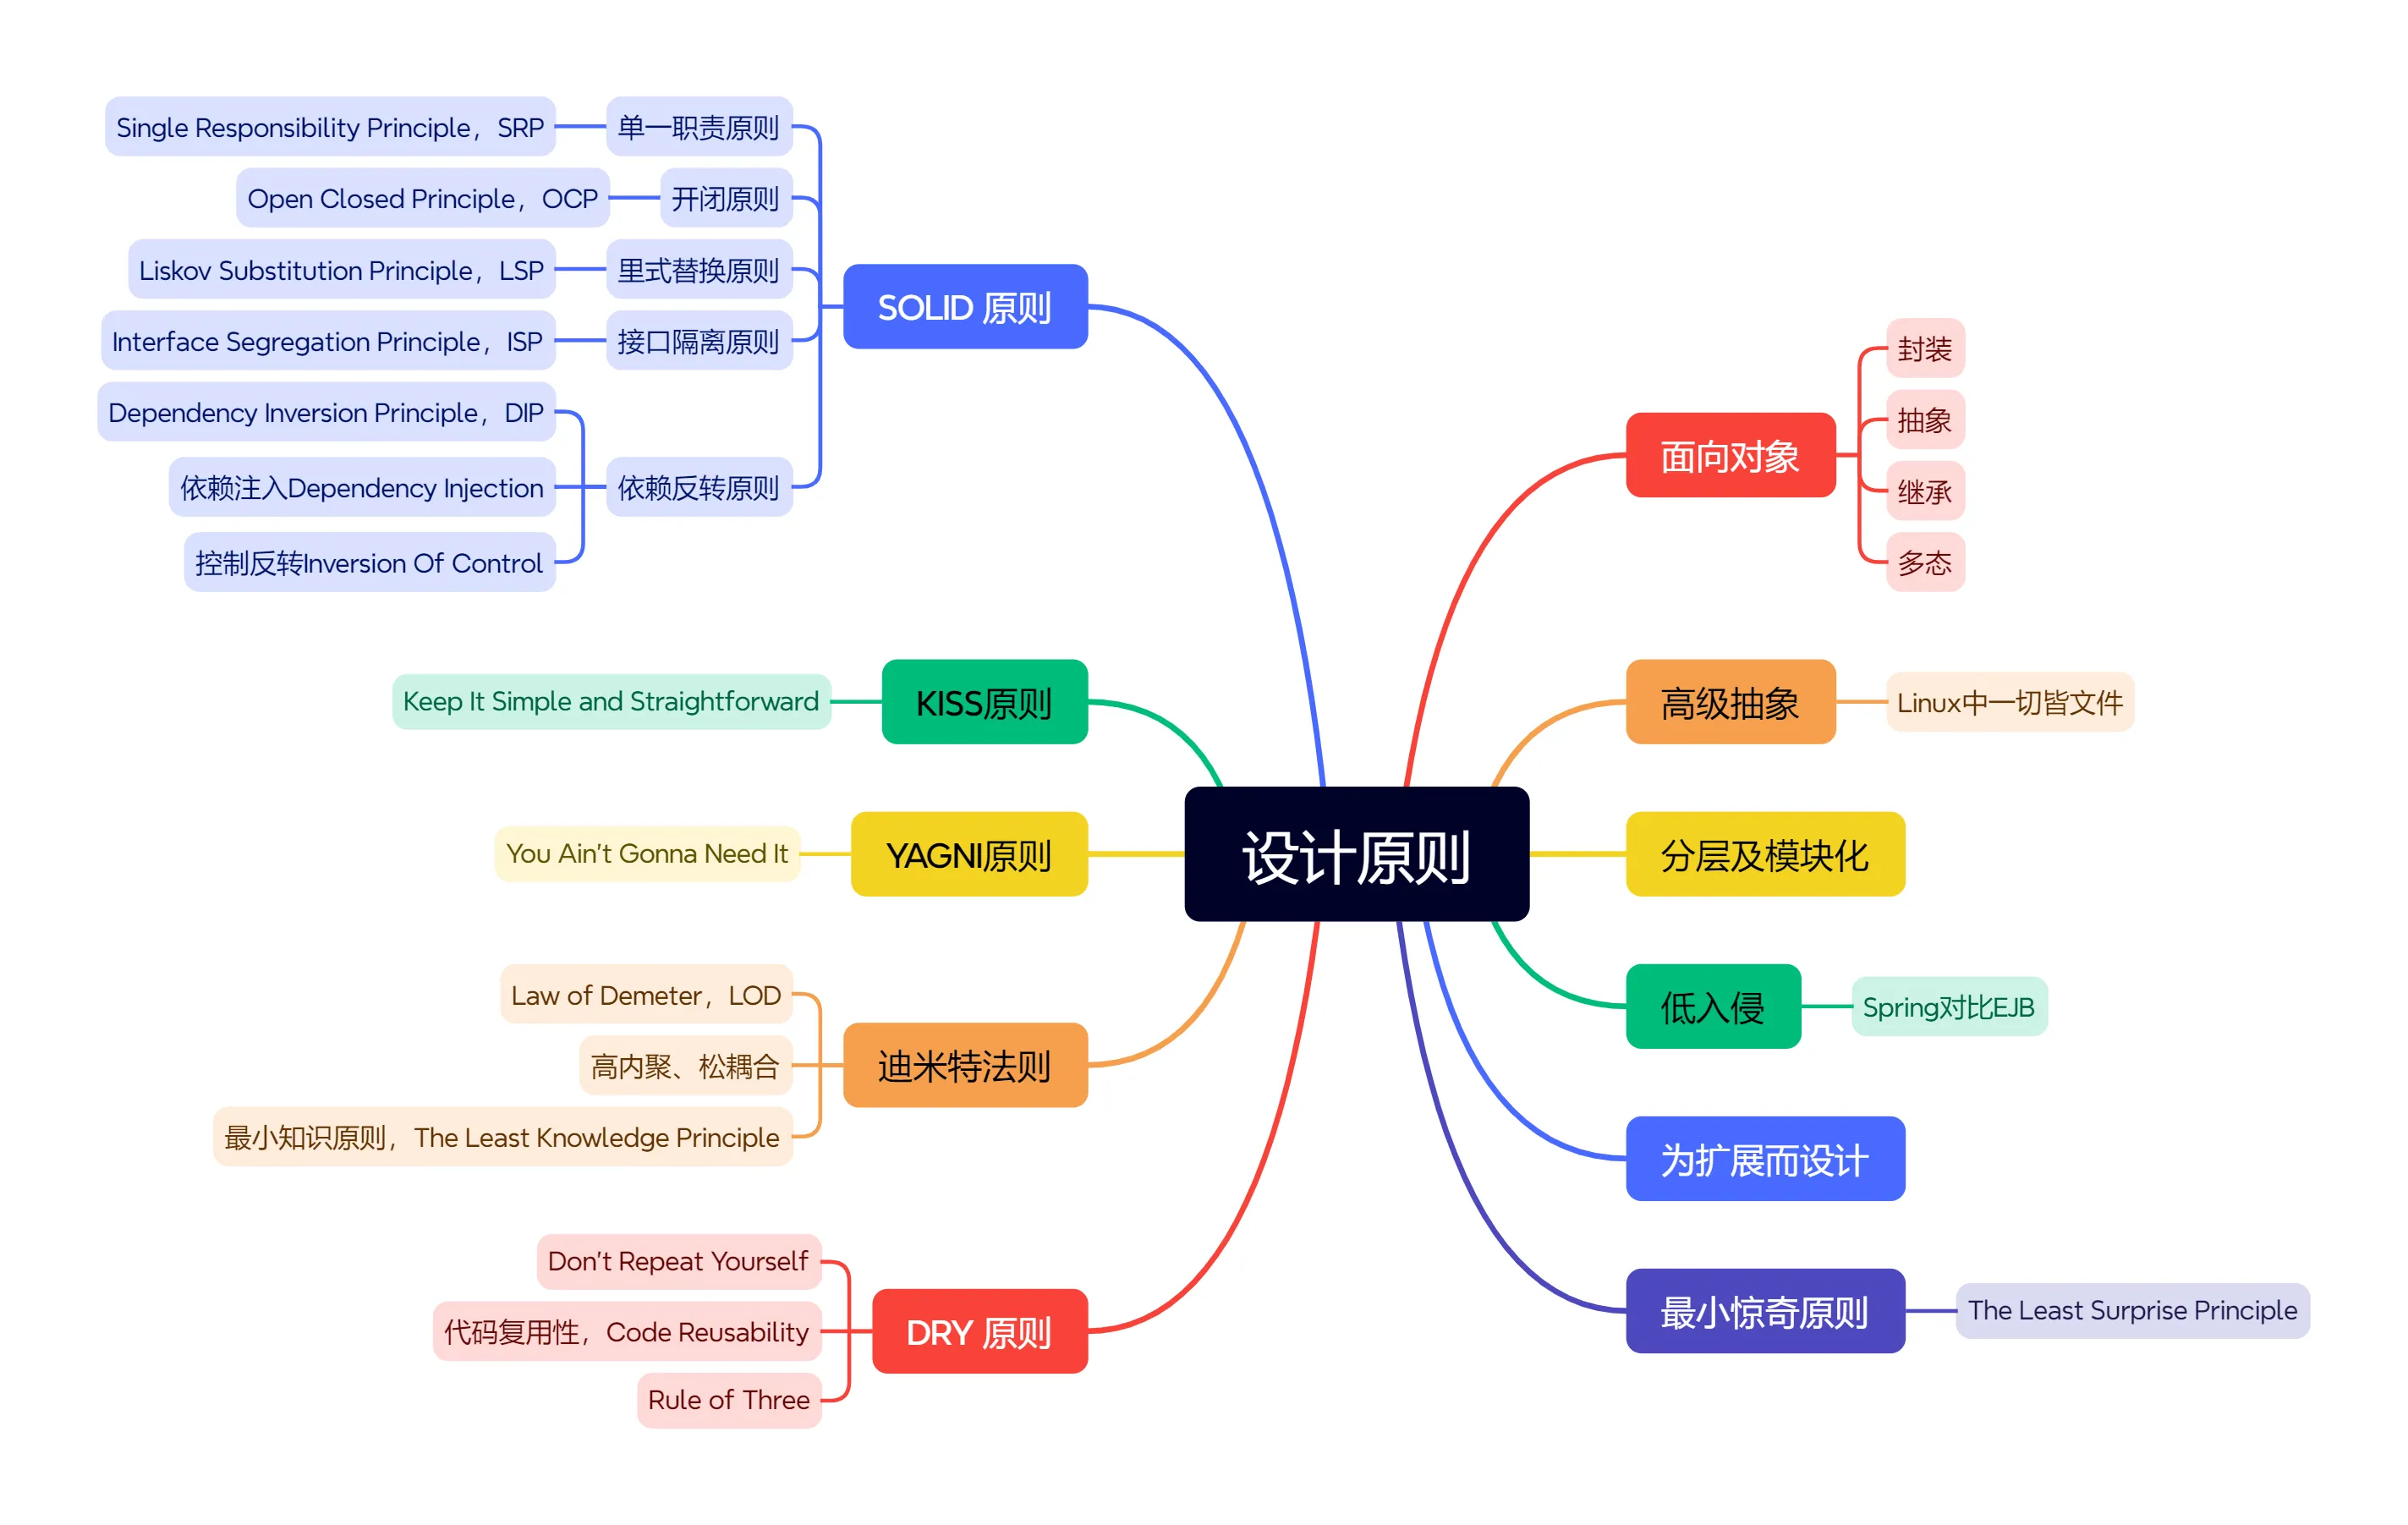
一、SOLID 原则

单一职责原则

  • Single Responsibility Principle,SRP
    一个类/模块仅负责一项明确职责,避免功能混杂。
  • Separation of Concerns,SoC
    注点分离原则,把一个复杂的系统分成多个部分,每个部分只关注一件事。

开闭原则

  • Open Closed Principle,OCP
    对扩展开放(可新增功能),对修改关闭(不改动现有代码)。

里式替换原则

  • Liskov Substitution Principle,LSP
    子类必须能完全替代父类,且不破坏原有业务逻辑。

接口隔离原则

  • Interface Segregation Principle,ISP
    客户端不应依赖它不需要的接口,拆分臃肿接口为专用小接口。

依赖反转原则

  • Dependency Inversion Principle,DIP
    高层模块不依赖低层模块,二者均依赖抽象;抽象不依赖细节,细节依赖抽象。
  • 依赖注入Dependency Injection
    通过外部传入依赖对象(而非内部创建),解耦组件与依赖。
  • 控制反转Inversion Of Control
    将对象创建、流程控制的主动权交给框架,而非硬编码在业务代码中。

二、KISS原则

Keep It Simple and Straightforward

设计力求简单直接,复杂逻辑会增加维护成本与出错风险。

奥卡姆剃刀原理(Occam’s Razor)

当多个方案都能达成同一目标时,选择假设最少、最简单的那一个——”如无必要,勿增实体”(Entities should not be multiplied unnecessarily)。

三、YAGNI原则

You Ain’t Gonna Need It

不提前开发当前不需要的功能,避免过度工程。

过早优化是万恶之源

premature optimization is the root of all evil.

Rule of Three

同一段代码第三次出现时才重构复用,避免过度设计。

四、迪米特法则

Law of Demeter,LOD

对象仅与直接关联的对象交互,不依赖间接依赖的内部细节。——“只和直接朋友说话,不和陌生人说话”。

高内聚、低耦合

模块内部逻辑紧密相关(高内聚),模块间依赖尽可能少(低耦合)。

最小知识原则,The Least Knowledge Principle

对象应最小化对其他对象的了解,仅知晓必要的接口信息。

组合优先于继承原则,Composition Over Inheritance

设计中尽量使用组合而不是通过类继承来复用功能

五、最低入侵原则

Spring对比EJB

Spring无需实现特定接口或继承框架类(低入侵),EJB则强依赖框架规范(高入侵)。

六、DRY 原则

Don’t Repeat Yourself

避免重复代码与逻辑,通过抽象统一维护相同知识。

复用代码,Code Reusability

通过封装通用逻辑(函数/类/模块),减少重复编写。

不要重复造轮子

如果没有不得不做的理由,千万不要重复造轮子。

七、面向对象

封装、抽象、继承、多态

隐藏内部实现细节,仅通过公开接口与外界交互。

八、高级抽象

Linux中一切皆文件

将设备、进程等系统资源统一抽象为文件,用同一套API访问。

九、分层及模块化

按职责拆分系统为独立层/模块,降低耦合,提升可维护性。

十、为扩展而设计

预留扩展接口,确保新增功能时无需大幅修改现有代码。

十一、波斯特定律(鲁棒性原则):发送时保守,接收时宽容。

对外提供接口时,自身输出的参数严格遵循格式规范;对接上游数据时,对合理的格式差异做兼容处理,提升系统整体容错性。

十二、最小惊奇原则

The Least Surprise Principle

代码行为应符合开发者直觉,避免反常识的设计。

十三、为维护者写代码

为维护者写代码、注释和文档

十四、拥抱变化

欢迎需求变更,即使在开发后期。敏捷过程利用变更为客户带来竞争优势。——《敏捷宣言》

十五、不要让用户思考

Don’t make me think!

十六、不要给客户行为做过多假设

你永远不知道用户怎么使用你的软件

十七、及时处理代码的坏味道(破窗效应)

当代码质量下滑的时候,及时修复问题,否则只会获得一堆低质量代码

【温故知新】设计模式

设计模式

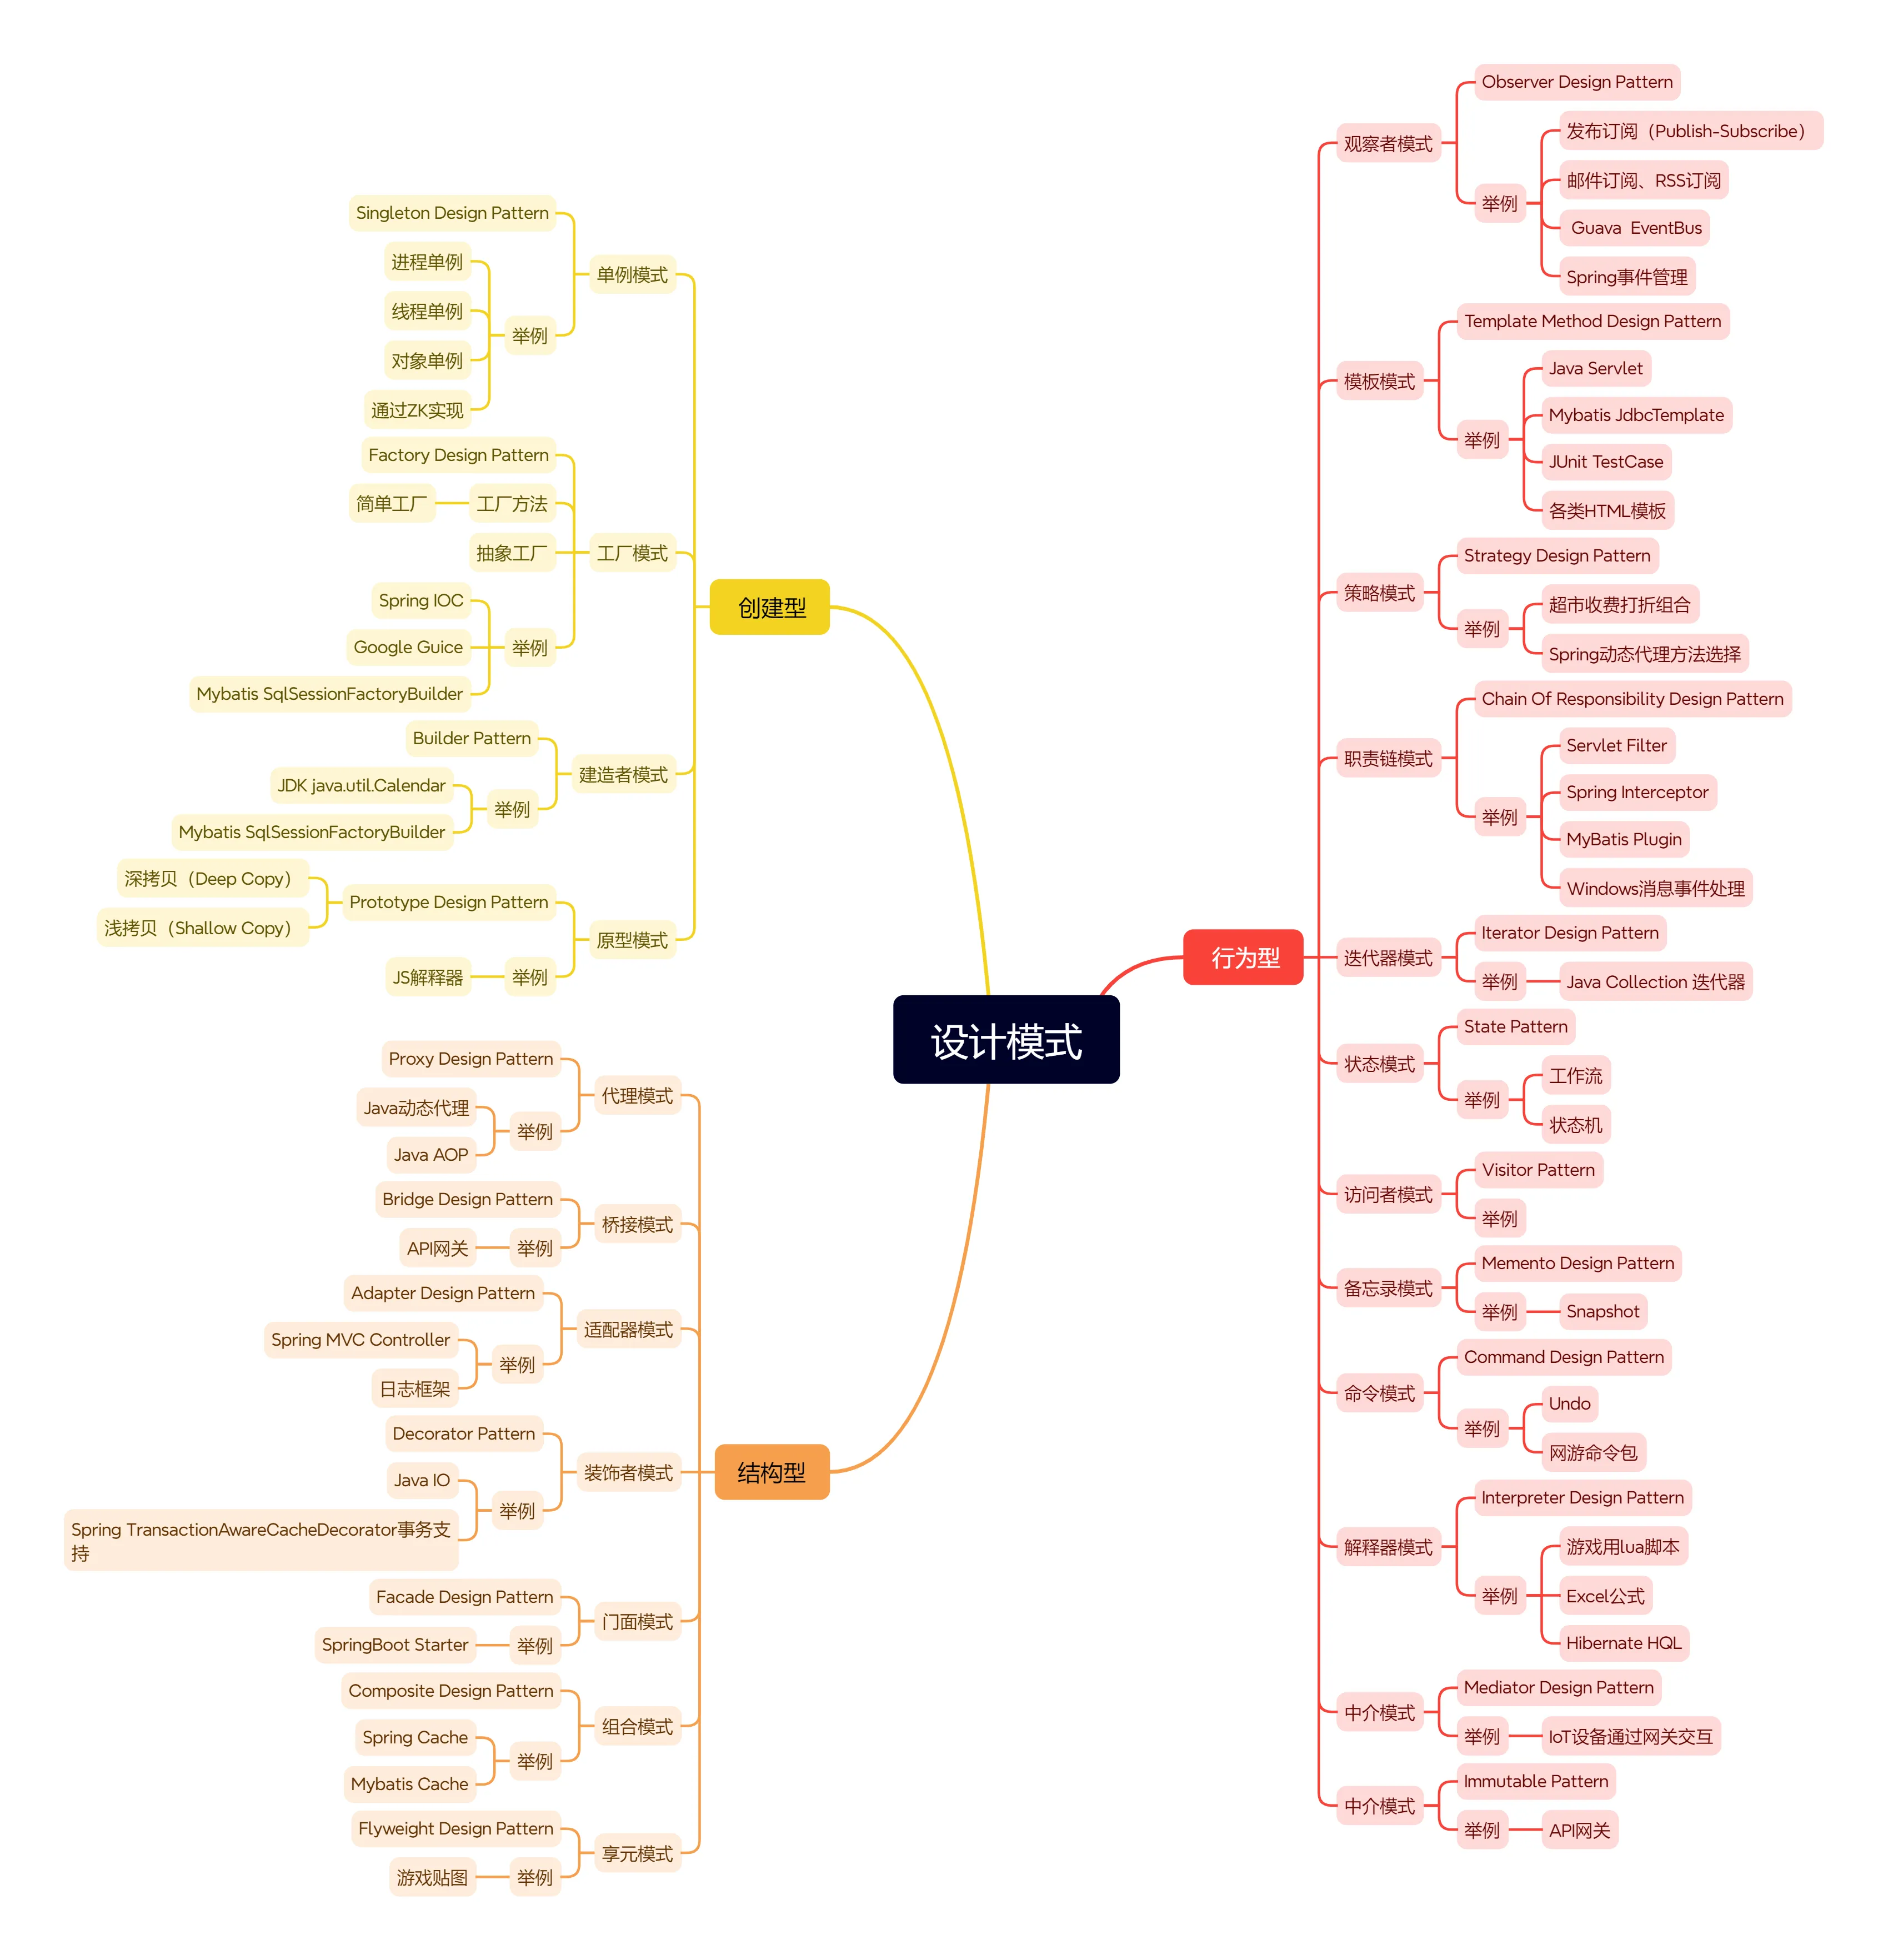
一、23种设计模式

设计模式

分类 模式名称 一句话定义 核心要点 典型应用场景
创建型(5种) 单例Singleton 保证一个类只有一个实例 私有构造、全局访问点 日志管理器、数据库连接池、配置对象
工厂方法Factory Method 定义创建对象的接口,由子类决定实例化谁 类级别、依赖继承 日志记录器(文件/数据库)、支付渠道选择
抽象工厂Abstract Factory 创建一组相关或相互依赖的对象族 对象组合、拒绝多if-else 跨平台UI组件(Win/Mac按钮和文本框)
建造者Builder 分步构建复杂对象,分离构造与表示 链式调用、Director指挥 SQL查询构造器、StringBuilder、复杂订单
原型Prototype 通过拷贝现有对象来创建新对象 实现Clone接口、浅/深拷贝 游戏怪物克隆、对象初始化成本高的场景
结构型(7种) 适配器Adapter 将一个类的接口转换成客户端期望的接口 包装器、兼容旧代码 电源转接头、第三方SDK接口适配
桥接Bridge 将抽象与实现分离,让它们独立变化 组合优于继承 消息发送(抽象:普通/紧急 vs 实现:邮件/SMS)
装饰器Decorator 动态地给对象添加职责,比继承灵活 层层包裹、透明扩展 Java I/O流 (BufferedInputStream)
代理Proxy 为对象提供一个代理以控制访问 中介、延迟加载 虚拟代理(图片懒加载)、权限代理
外观Facade 为复杂的子系统提供一个统一的简单接口 简化调用、降低耦合 JDBC封装、启动电脑(一键开机)
享元Flyweight 共享细粒度对象,减少内存消耗 池化技术、内部/外部状态 字符串常量池、围棋棋子(颜色共享)
组合Composite 将对象组合成树形结构以表示”部分-整体” 递归结构、一致对待 文件系统(文件夹与文件)、组织架构树
行为型(11种) 策略Strategy 定义一系列算法,封装起来,让它们可互换 消除大量条件判断 电商促销策略(满减/折扣/返现)、排序算法
观察者Observer 定义一对多的依赖,当一个对象改变时通知所有依赖者 发布-订阅机制 事件监听(Button点击事件)、RxJava
命令Command 将请求封装成一个对象,支持撤销和排队 解耦请求者与执行者 菜单按钮操作、宏命令、线程池任务
模板方法Template Method 定义算法骨架,将某些步骤延迟到子类 钩子方法、代码复用 数据库访问流程(连接-执行-关闭)、JUnit
状态State 允许对象在其内部状态改变时改变它的行为 用多态代替if-else 订单状态流转(待支付/已发货/已完成)、电梯状态
责任链Chain of Resp. 将请求沿着处理链传递,直到被处理 解耦发送者和接收者 审批流、Servlet Filter、拦截器
备忘录Memento 在不破坏封装的前提下,捕获并恢复对象状态 快照机制 编辑器撤销(Ctrl+Z)、游戏存档
中介者Mediator 用一个中介对象封装一组对象的交互 减少对象间耦合 聊天室(通过服务器转发)、MVC的Controller
访问者Visitor 将作用于某对象结构的操作分离出来封装 数据结构稳定,操作易变 编译器(AST节点遍历)、报表生成器
迭代器Iterator 提供一种方法顺序访问聚合对象中的元素 统一遍历接口 Java Collection的 iterator()、for-each
解释器Interpreter 给定一个语言,定义其文法的一种表示,并解释执行 语法树解析 正则表达式引擎、SQL解析、数学表达式计算

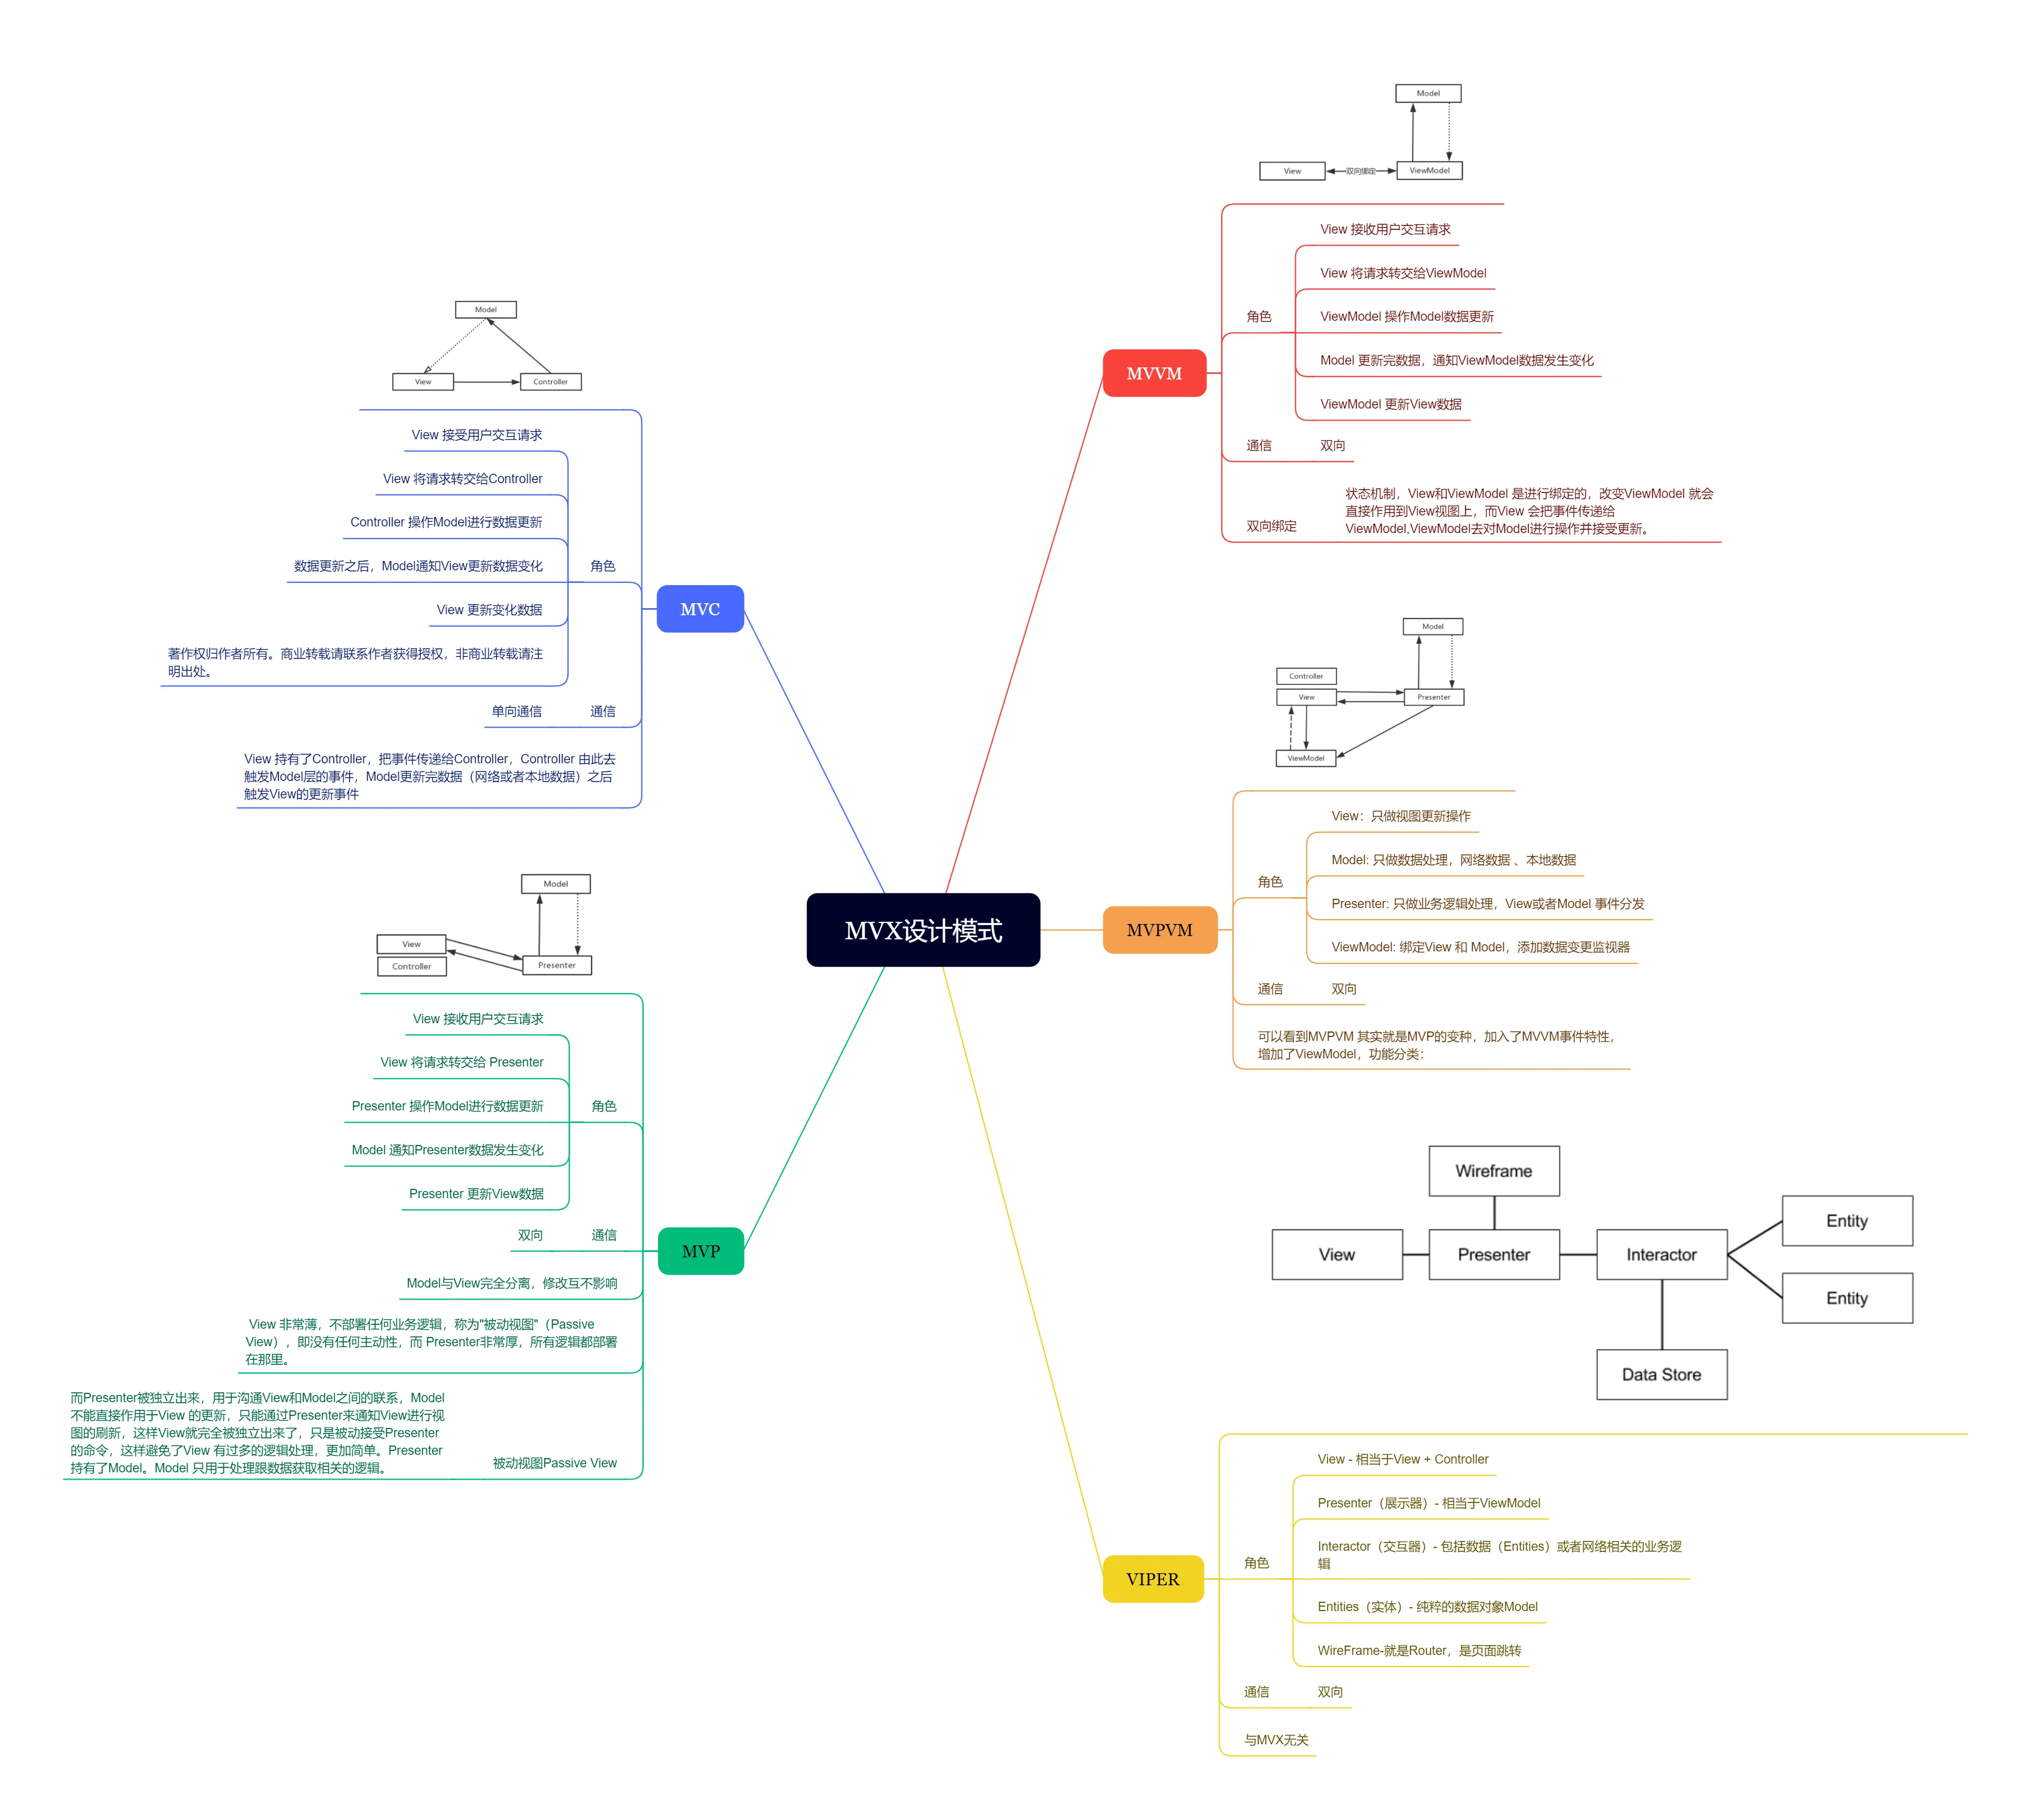
二、MVX设计模式

MVX设计模式

模式 全称与核心组成 数据流与交互逻辑 优点 缺点 典型应用场景
MVC Model-View-Controller• M: 数据/业务• V: 界面展示• C: 接收输入,调度M/V 双向混乱View常直接读Model,Controller同时操控View和Model。很多实现中V和C紧耦合(如iOS)。 • 概念简单,易上手• 开发速度快(小项目) • Controller臃肿(Massive VC)• View与Model耦合,难测试• 逻辑分散,维护困难 • 早期Web开发(PHP/JSP)• iOS原生开发(Apple MVC)• 简单Demo或小型工具
MVP Model-View-Presenter• M: 数据/业务• V: 被动视图• P: 纯逻辑调度 单向清晰View <-> Presenter <-> Model。View只负责画UI,通过接口通知Presenter;Presenter持有View接口,更新UI。 • 彻底解耦(V与M互不知晓)• Presenter无Android/iOS Context,极易单元测试• 逻辑集中,易于维护 • Presenter易臃肿• 手动更新UI繁琐(需写大量setText等代码)• View接口可能过多 • 传统Android开发• WinForms/ASP.NET Web Forms• 需要高测试覆盖率的项目
MVVM Model-View-ViewModel• M: 数据/业务• V: 界面展示• VM: View的抽象模型 双向绑定View <-> (Binder) <-> ViewModel。View与ViewModel通过框架自动同步(Data Binding),无需手动调用。 • 开发效率极高(消灭样板代码)• 数据驱动,代码简洁• 比MVP更解耦,测试性良好 • 调试困难(数据流向不直观,难定位Bug)• 内存泄漏风险(绑定未释放)• 复杂逻辑导致ViewModel膨胀 • 前端主流(Vue/React/Angular)• WPF/UWP• Android Jetpack (LiveData/DataBinding)• 数据密集型应用
MVPVM MVP + MVVM• M: 数据• V: 视图• P: 业务逻辑• VM: 数据包装 双轨制View <-> Presenter <-> ViewModel <-> Model。P负责逻辑,VM负责适配数据供V绑定。 • 兼具MVP的强测试性和MVVM的高效率• 职责分离更彻底(P只管逻辑,VM只管数据) • 架构复杂,学习成本高• 类数量翻倍,代码量较大• 小型项目杀鸡用牛刀 • 大型桌面应用(WPF)• 复杂企业级移动应用• 需要严格分层的大型项目
VIPER View-Interactor-Presenter-Entity-Router• V: UI展示• I: 业务逻辑/用例• P: 格式化数据• E: 实体• R: 路由/导航 单向闭环View -> Presenter -> Interactor -> Entity。严格遵循Clean Architecture,每一层只做一件事。 • 职责切分到极致• 极高的可测试性和模块化• 代码极其规范,适合团队协作 • 类爆炸(一个页面5+文件)• 极度繁琐,开发效率低• 学习曲线非常陡峭 • 超大型iOS/Android项目• 金融、银行类App(业务极其复杂)• 长期维护的核心产品

【转载】从零理解并实现Qwen3

原文地址:Understanding and Implementing Qwen3 From Scratch,by Sebastian Raschka, on 2025-09-06

从零理解并实现Qwen3

深度解析主流开源大语言模型之一

此前,我在《大语言模型架构大比拼》一文中对比了2025年最具代表性的开源权重架构;随后又在《从GPT-2到gpt-oss:架构演进概念分析》中,从概念层面深入拆解了各类架构组件。

好事成三。在介绍今年夏天值得关注的研究亮点之前,我打算从代码层面动手实践,深入拆解这些架构。跟着本文一步步操作,你就能理解模型的底层运行原理,还能获得可复用的基础模块,适配到自己的实验或项目中。

为此我选择了Qwen3(5月首次发布,7月完成更新)——截至撰文时,它是最受青睐、应用最广的开源权重模型系列之一。

在我看来,Qwen3系列模型广受欢迎的原因如下:

  • 采用对开发者与商业应用友好的开源协议(Apache 2.0许可证),除开源许可证本身条款外无任何附加限制(其他部分开源大模型会额外设置使用约束)。

  • 性能表现优异:截至撰文时,开源权重的235B-Instruct版本在LMArena排行榜上位列第8,与闭源模型Claude Opus 4持平。排名更高的开源大模型仅有两款——参数量是其3倍的DeepSeek 3.1,以及参数量是其4倍的Kimi K2。9月5日,Qwen3在其平台发布了1万亿参数的“max”版本,在所有主流基准测试中均超越Kimi K2、DeepSeek 3.1与Claude Opus 4;不过该模型目前为闭源状态。

  • 覆盖多种模型尺寸,适配不同算力预算与应用场景,从0.6B稠密模型到480B参数的混合专家(MoE)模型一应俱全。

本文篇幅较长,因为包含纯PyTorch从零实现的完整代码。尽管代码部分看起来篇幅较多,但我相信相比单纯的概念示意图,代码能更好地帮你理解各个基础模块的原理。

提示1:如果你是在邮件收件箱中阅读本文,较窄的行宽可能导致代码片段换行错乱。为获得更好的阅读体验,建议在网页浏览器中打开本文。
提示2:你可以使用网站左侧的目录,在各章节间更便捷地跳转。

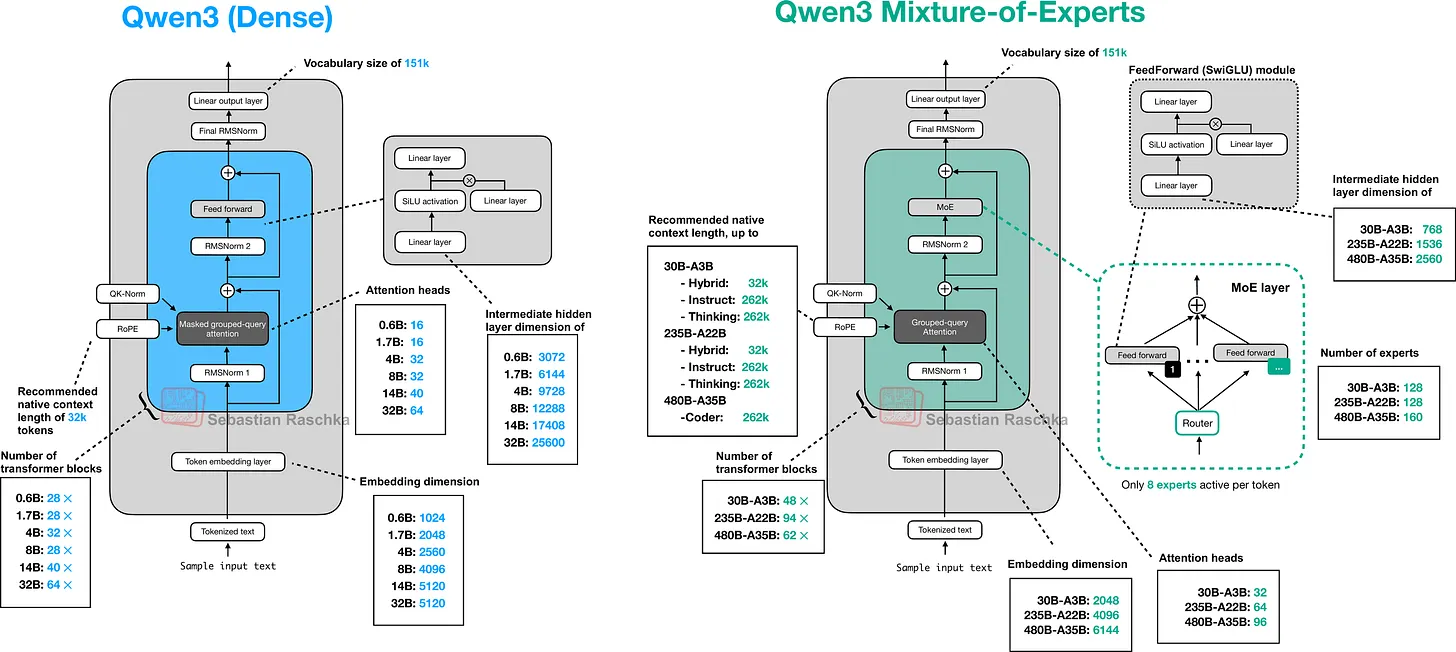
figure01

图1:本文将用纯PyTorch讲解并复现的Qwen3稠密架构与混合专家(MoE)架构示意图

Continue reading 【转载】从零理解并实现Qwen3→

【转载】从GPT-2到gpt-oss:架构演进深度解析

原文地址:From GPT-2 to gpt-oss: Analyzing the Architectural Advances,by Sebastian Raschka, on 2025-08-09

从GPT-2到gpt-oss:架构演进深度解析

包括与 Qwen3 的横向对比

OpenAI 于本周发布了两款全新开源权重大语言模型:gpt-oss-120b 与 gpt-oss-20b。这是自 2019 年 GPT-2 之后,OpenAI 首次推出开源权重模型。而且得益于一系列精巧的优化方案,两款模型均可在本地运行(后文会详细展开)。

这是 GPT-2 之后 OpenAI 首次开源大规模完整权重模型。早期的 GPT 系列模型验证了 Transformer 架构的规模化潜力;2022 年 ChatGPT 的发布则通过在写作、知识问答(以及后来的编程)场景中展现出的实用价值,让大模型真正走向大众。如今,这款备受期待的开源模型终于面世,其架构也有不少值得玩味的细节。

过去几天我通读了模型代码与技术报告,整理出了最核心的亮点。(就在本文发布几天后,OpenAI 又公布了 GPT-5,文末我会结合 gpt-oss 系列做简要讨论。)

本文核心内容概览如下,建议使用文章左侧的目录快速跳转感兴趣的章节:

  • 与 GPT-2 的模型架构对比

  • 助力 gpt-oss 单卡运行的 MXFP4 优化

  • 宽度与深度的权衡(gpt-oss vs Qwen3)

  • 注意力偏置与注意力汇点

  • 基准测试表现及与 GPT-5 的对比

希望本文能为你提供有价值的信息。

Continue reading 【转载】从GPT-2到gpt-oss:架构演进深度解析→

【转载】大语言模型架构全面对比23:Gemma 4

原文地址 第23章 Gemma 4

23. Gemma 4

继 3 月 Nemotron 3 Super 发布后,当月剩余时间里旗舰开源权重模型的发布节奏相对平缓。我仍在等待 DeepSeek-V4 的推出,而 4 月至少迎来了谷歌的 Gemma 4。

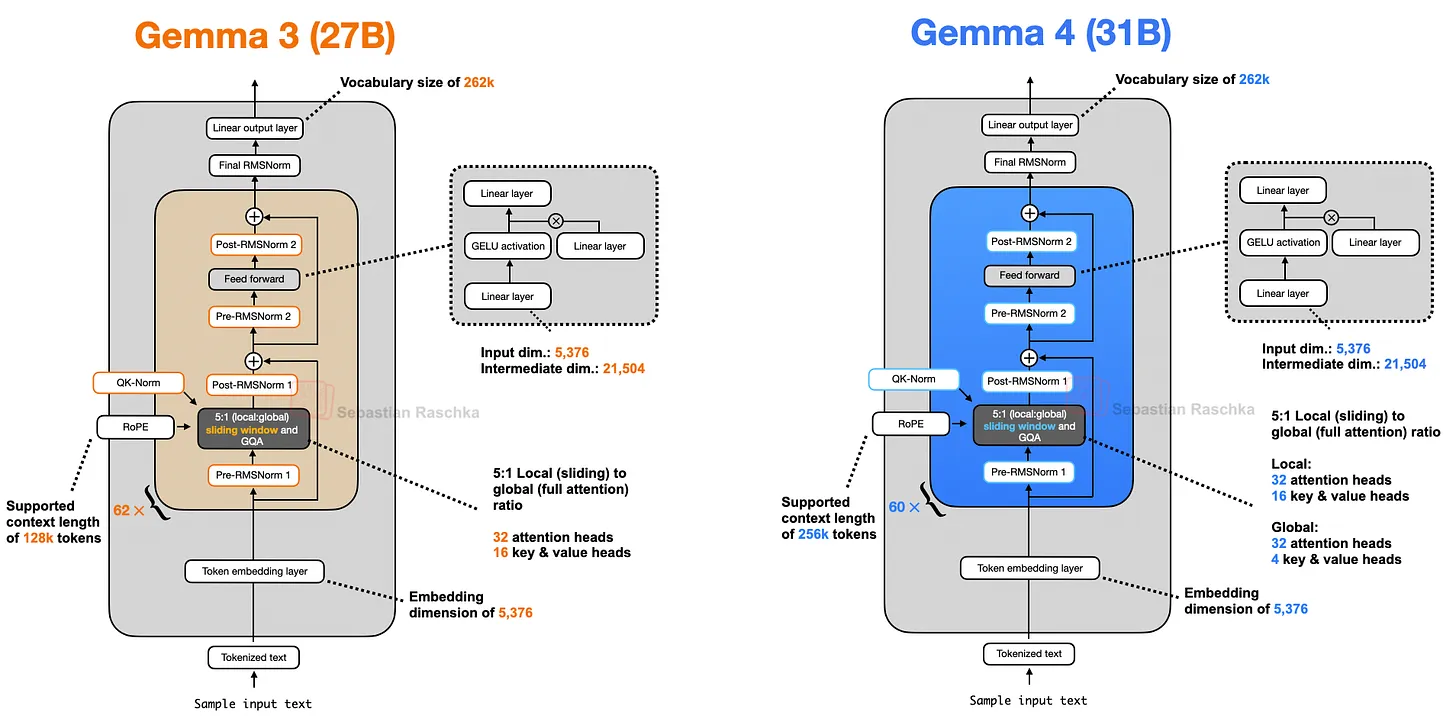
架构层面,如下图所示,310 亿参数的 Gemma 4 与 270 亿参数的 Gemma 3 相比几乎没有改动。

figure58

图 58:Gemma 3(27B)与 Gemma 4(31B)架构并排对比
(注:Gemma 4 现已支持多模态能力,但图像编码器部分我会留到未来单独撰文介绍;本文仅聚焦文本模型部分。)

Continue reading 【转载】大语言模型架构全面对比23:Gemma 4→

【转载】大语言模型架构全面对比22:2026年2月更多新模型一览:从Kimi K2.5到Tiny Aya

原文地址 第22章 2026年2月更多新模型一览:从Kimi K2.5到Tiny Aya

22. More February 2026 Releases: from Kimi K2.5 to Tiny Aya

2026 年 1—2 月共有 10 款颇具参考价值的开源权重大语言模型密集发布,完整名单如下:

  • Arcee AI Trinity Large(2026 年 1 月 27 日)

  • 月之暗面(Moonshot AI)Kimi K2.5(2026 年 1 月 27 日)

  • 阶跃星辰(StepFun)Step 3.5 Flash(2026 年 2 月 1 日)

  • 通义千问 Qwen3-Coder-Next(2026 年 2 月 3 日)

  • [z.AI](z.AI) GLM-5(2026 年 2 月 12 日)

  • MiniMax M2.5(2026 年 2 月 12 日)

  • Nanbeige 4.1 3B(2026 年 2 月 13 日)

  • 通义千问 Qwen 3.5(2026 年 2 月 15 日)

  • 蚂蚁集团 Ling 2.5 1T 与 Ring 2.5 1T(2026 年 2 月 16 日)

  • Cohere Tiny Aya(2026 年 2 月 17 日)

除此之外,2026 年 3 月 6 日还发布了 Sarvam 30B 与 105B 两款模型。

我已在前文第 19、20 节分别拆解了 Arcee AI Trinity Large 与 [z.AI](z.AI) GLM-5。由于 1—2 月的新模型内容丰富、架构细节较多,我专门撰写了一篇独立长文,对上述 10 款模型的架构设计做了全面分析,可通过以下链接阅读:

《开源权重大模型的春日序章:2026 年 1—2 月 10 款架构全盘点》

如果你觉得本月开源模型迭代节奏过快、难以逐一跟进,这篇文章能帮你快速梳理核心趋势与技术亮点。

【转载】大语言模型架构全面对比21:GLM-5

原文地址 第21章 GLM-5

21. GLM-5

春节假期已经成为开源重磅模型发布的一个出人意料的稳定窗口期。比如 2024 年 1—2 月有 GLM-4 与 Qwen 1.5,2025 年则有 DeepSeek R1 与 Qwen 2.5。

今年,智谱 AI([z.AI](z.AI))再度抢跑,于 2026 年 2 月 11 日推出 GLM-5,距离 2 月 17 日的农历新年约一周时间。

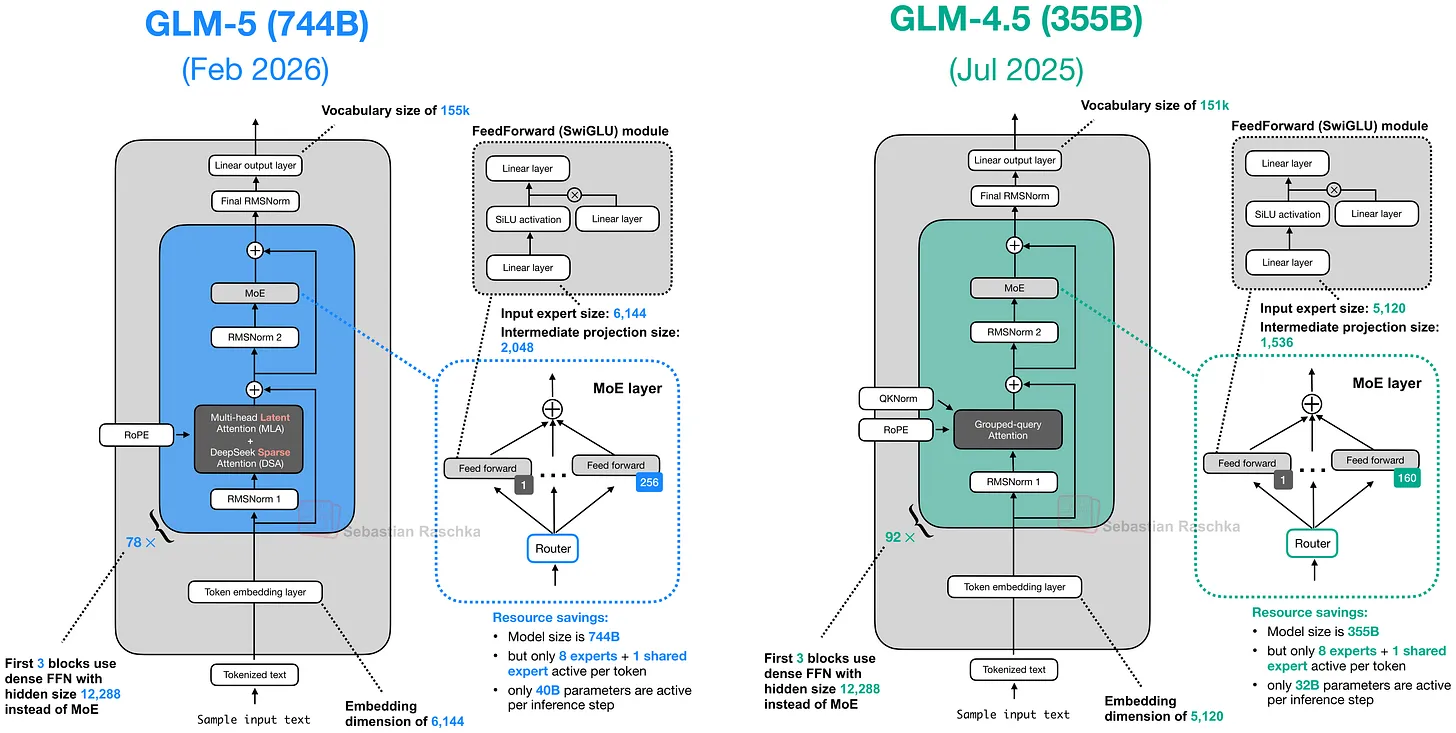
与我在本文第 11 节介绍的、2025 年夏季发布的 GLM-4.5 相比,新一代 GLM-5 的规模翻倍:总参数量从 3550 亿提升至 7440 亿,体量介于 DeepSeek-V3.2 与 Kimi K2 之间。

和 GLM-4.5 一样,GLM-5 采用混合专家(MoE,见 1.2 节)架构,单 token 激活参数量仅小幅上涨:GLM-4.5 为 320 亿,GLM-5 为 400 亿。

figure56

图 56:GLM-5 与 GLM-4.5 架构并排对比

Continue reading 【转载】大语言模型架构全面对比21:GLM-5→