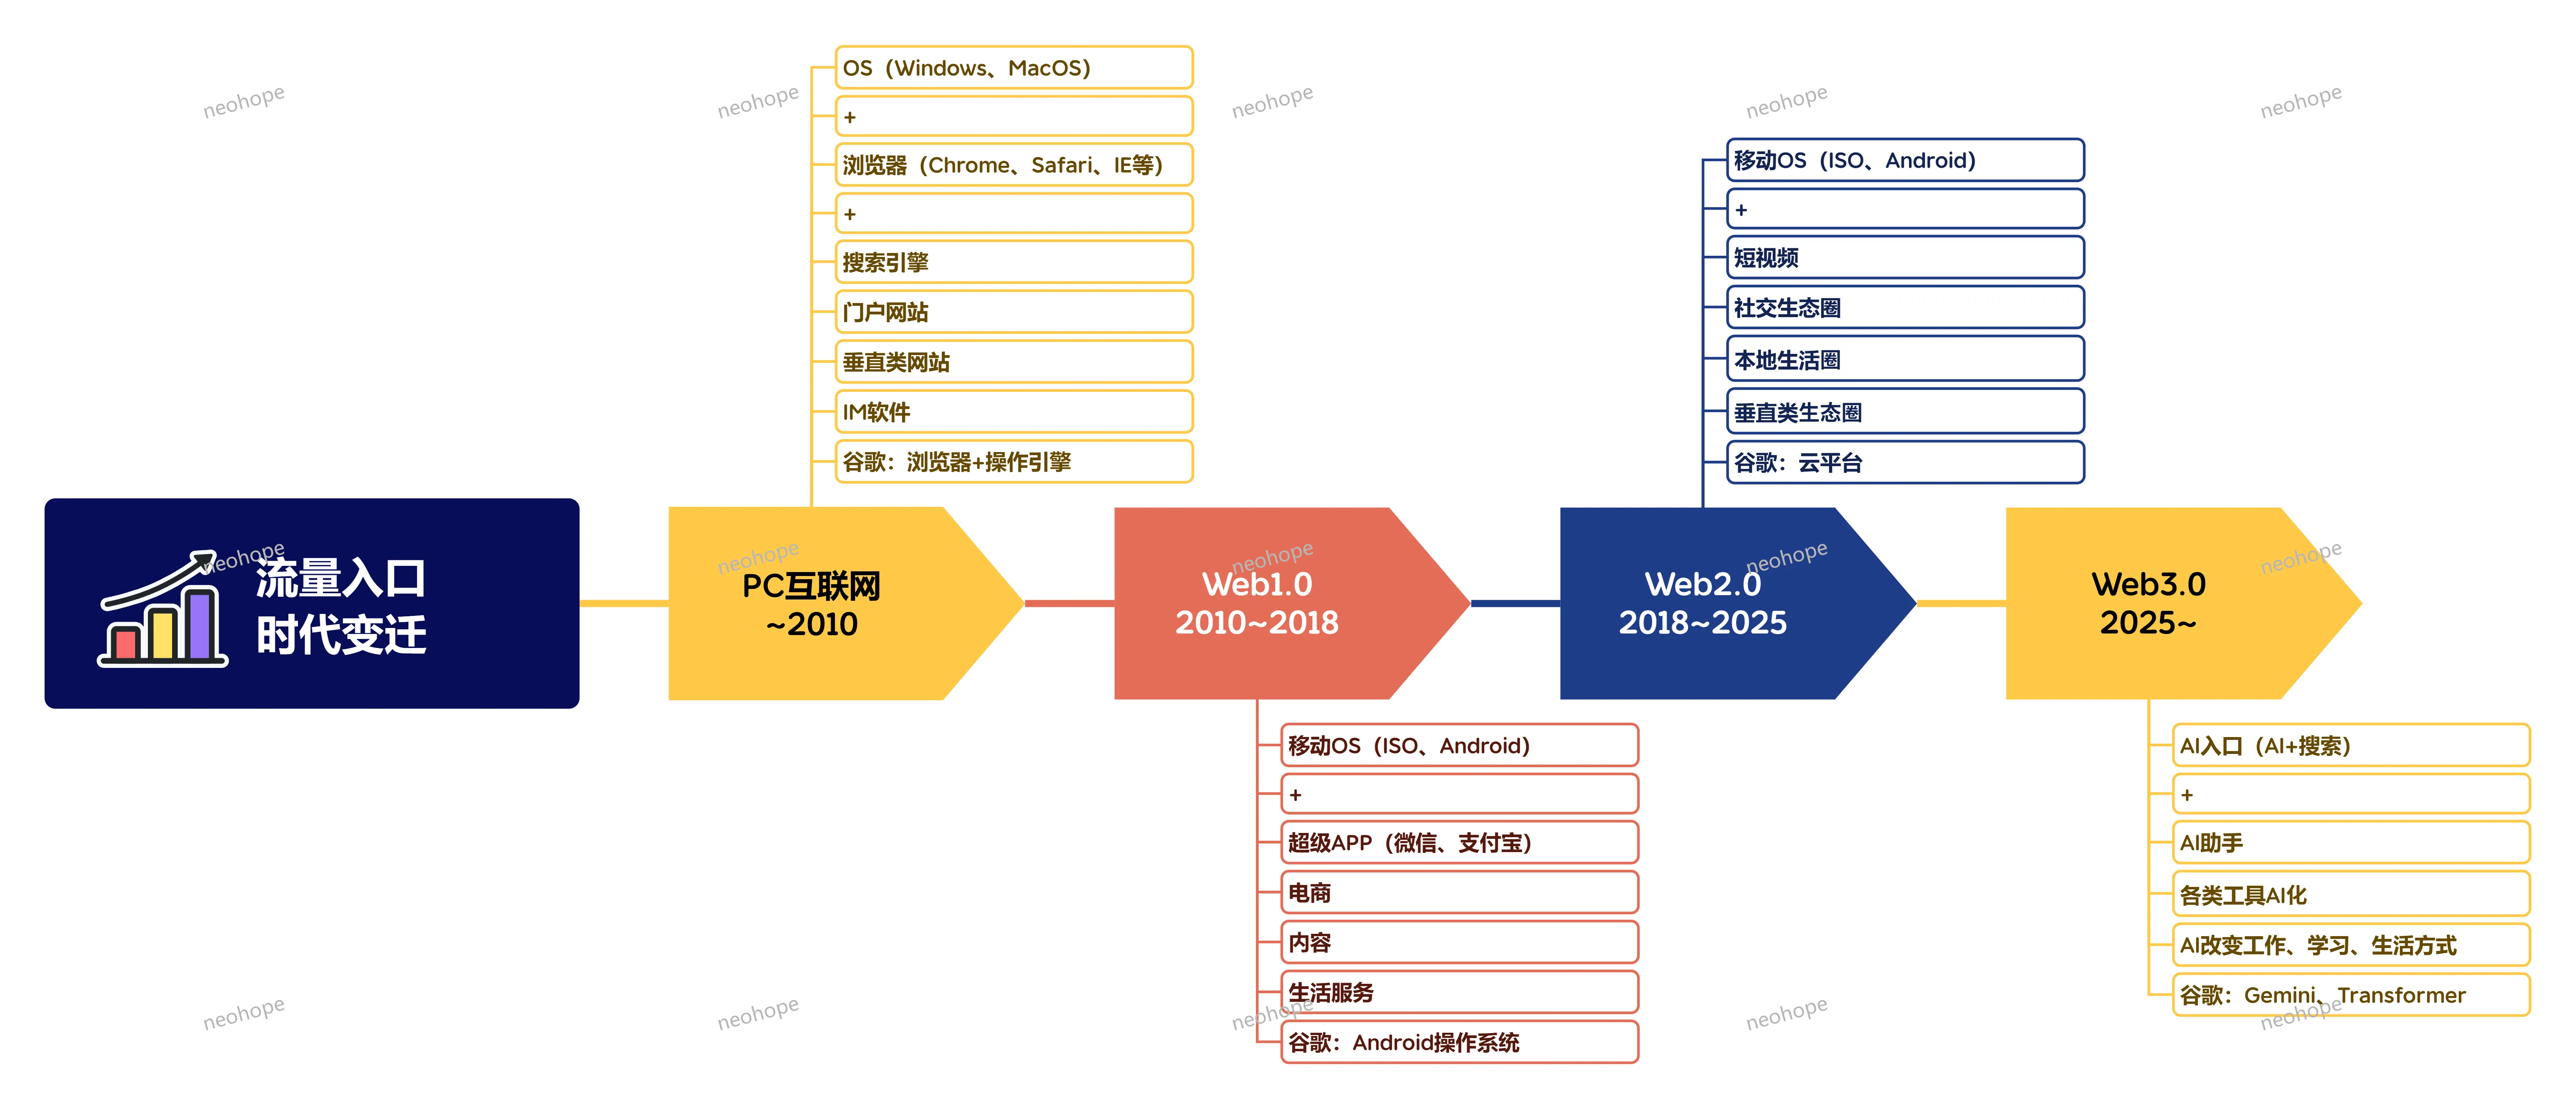
各时期流量入口的变迁:
Author Archives: neohope
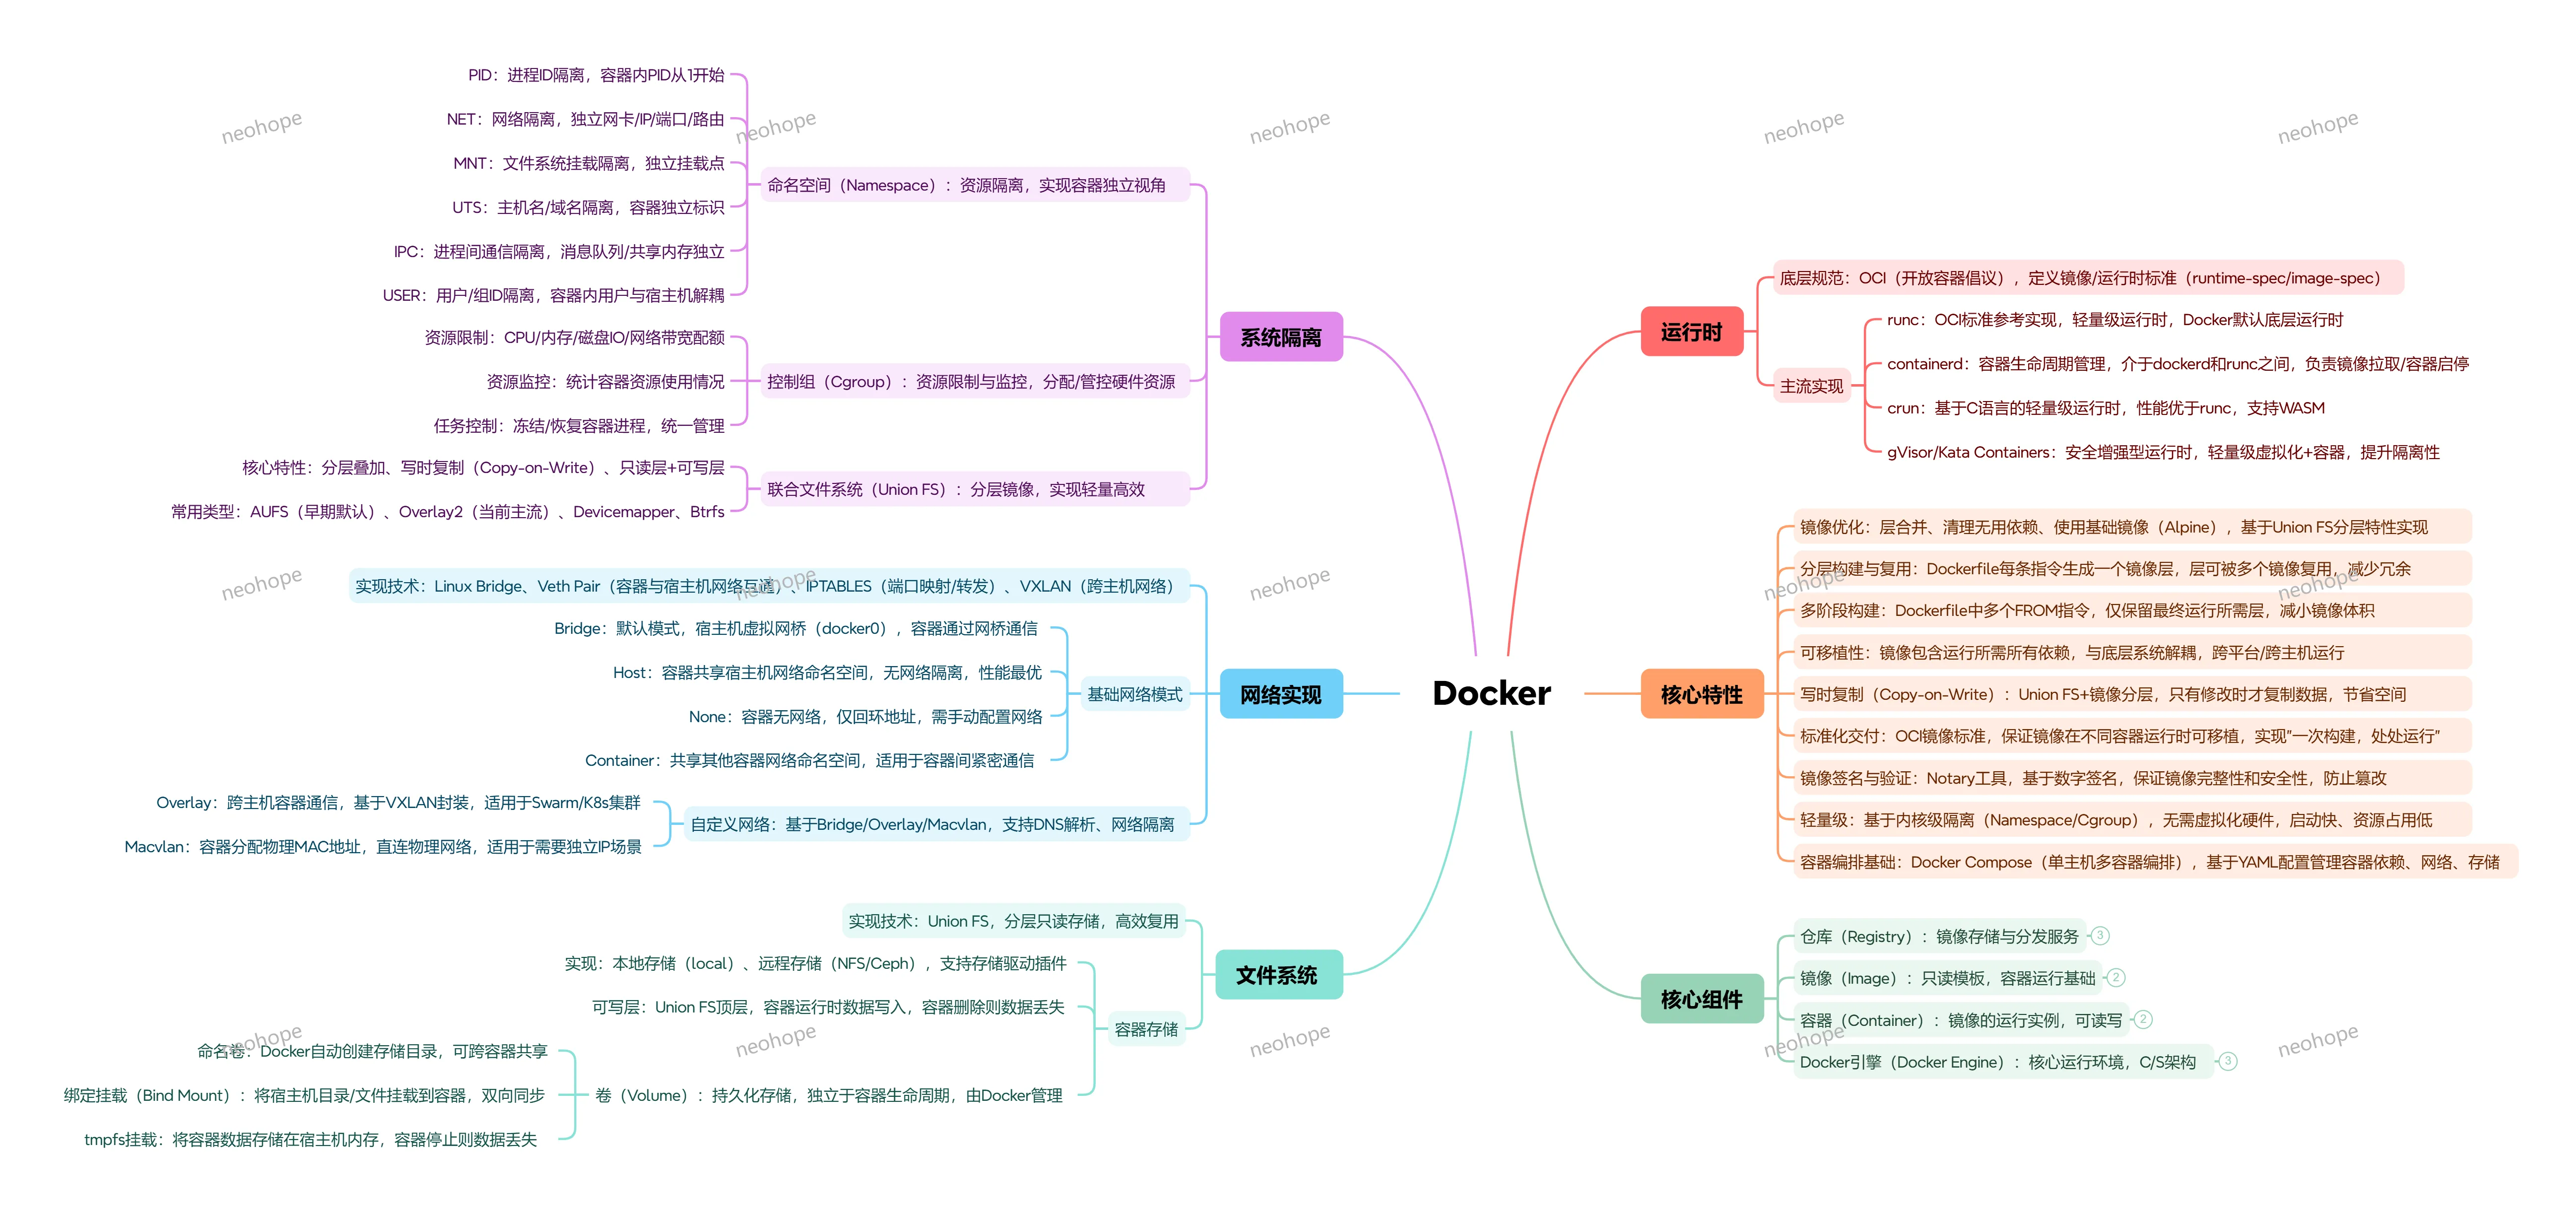
Docker里的程序是怎么跑起来的
Docker 里的程序是怎么跑起来的:为什么宿主机能跨发行版、还能跨内核版本
相信很多小伙伴都知道,docker 镜像里并没有操作系统内核。 Ubuntu 宿主机上跑起 RHEL 的镜像,甚至能在低版本内核上运行高版本发行版编译的程序,背后是一套非常精巧的分层设计。今天咱们就一起聊一下“应用程序调用内核”的完整链路,解释一下为什么 Docker 能做到 “一次打包,到处运行”。
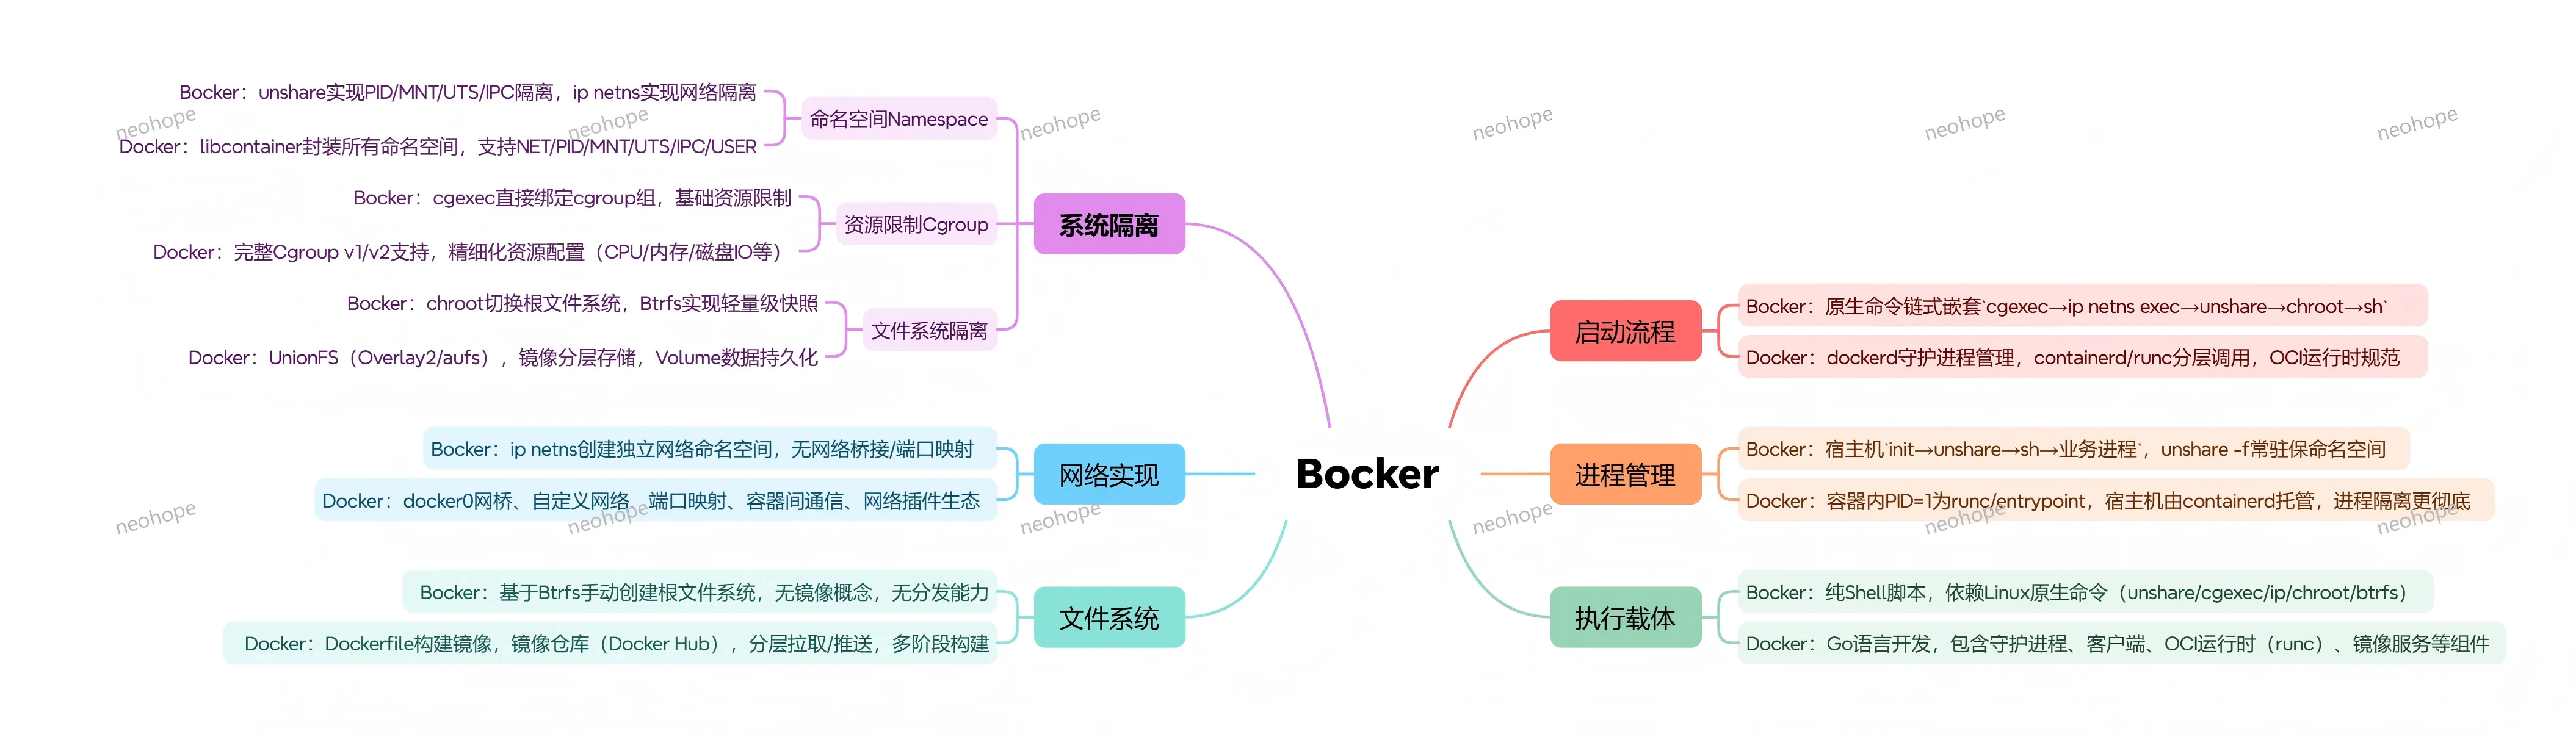
Docker实现原理(Bocker代码阅读)
如果你对docker的实现原理比较感兴趣,建议读一下bocker的代码。
bocker用shell实现了docker的核心功能,代码就100来行,十分精炼。
我已经帮大家做好代码注释了,感兴趣可以读一下这个文件:
bocker.sh
PS:这是十年前的注释了,如果有错误或遗漏,欢迎指出。
从点击鼠标到登录成功512步精简版(终)
十、响应的原路返回层:从后端到浏览器(第431-470步)
1. 网关接收用户服务返回的明文响应;
2. 触发后置过滤器链执行;
3. 日志过滤器记录响应状态和耗时;
4. 响应数据格式校验;
5. 后置过滤器执行完成;
6. 网关将明文响应转发至SLB;
7. 明文响应经过K8S网络传输;
8. Calico网络插件转发明文响应;
9. 经过边界防火墙;
10. 防火墙放行响应数据;
从点击鼠标到登录成功512步精简版(三)
七、SpringCloud网关层:请求路由与过滤管控(第261-320步)
1. 网关应用的Netty Acceptor线程检测到新连接;
2. 将连接分配给Netty Worker线程处理;
3. Netty Worker线程接收明文请求;
4. Netty解析HTTP请求报文;
5. 提取请求方法(POST)和路径(/login);
6. 启动路由谓词匹配;
7. 匹配预设的用户服务路由规则;
8. 确认路由规则有效;
9. 触发前置过滤器链执行;
从点击鼠标到登录成功512步精简版(二)
三、浏览器网络层:登录请求封装与传输准备(第76-130步)
1. 浏览器主线程提取表单中的用户名;
2. 提取表单中的密码;
3. 对密码进行初步前端加密(MD5);
4. 构建登录请求参数对象;
5. 确定请求目标域名(如login.example.com);
6. 浏览器DNS客户端初始化;
7. 检查浏览器DNS缓存(如Chrome://net-internals/#dns);
8. 检查操作系统DNS缓存(Linux执行getaddrinfo(),读取/etc/resolv.conf);
9. 若缓存无目标域名或已过期,发起DNS查询请求;
10. 浏览器网络线程创建UDP套接字(SOCK_DGRAM);
从点击鼠标到登录成功512步精简版(一)
考核题目:
你是一名优秀的资深开发人员,用K8S+SpringCloud+MySQL写了一个网站,部署在阿里云上。你使用笔记本电脑的浏览器,打开了网站登录页面,已经输入好了用户名、密码和验证码,鼠标光标也已经移动到了登录按钮上。
请问,从你按下了鼠标左键,到你看到登录成功后的页面,会发生哪些事情。要求从按下鼠标产生一个电信号开始,请简要回答,步骤在100步以上。
大模型时代学习方法小结
最近和几个朋友聊天的时候,大家稍微总结了一下大模型时代要如何快速学习,汇总了几个典型的方式:
方法1:在你有一定了解的领域,把AI当做有无限耐心的老师,无限提问法
1、当你想深入了解一个事情的时候,可以用清晰的命令描述好自己的问题,去多个AI同时发送该问题。
2、对每个AI反馈的内容进行初筛,最终保留2~3个候选AI
3、用靠谱的那个AI,去进一步咨询自己想理解的问题
4、不断的拓展问题的广度和深度,在这个过程中,最好记录一个思维导图,对于想进一步理解的点,做好标记
5、用适合自己的学习方式,把这些知识点逐一搞清楚
6、当AI不断说车轱辘话的时候,先更换说书,后尝试备选AI
7、一个不理解、但很重要的知识点,多发给几个AI,让他们交叉验证
8、请AI把整个过程的资料,梳理为笔记或思维导图
其实大家可以看到,知识面比较广的、求知欲强的、能提出好问题的、有一定较真精神的人,在AI时代会有更多的优势
快手遭遇业务逻辑型DDoS攻击
一、事情概要
2025年12月22日晚22:00,快手直播遭遇了一次里程碑式的业务逻辑DDoS攻击,攻击者利用自动化工具操控海量账号,通过推流接口漏洞绕过审核,导致违规内容大面积“沦陷”。平台最终被迫采取全量关闭直播频道的 “熔断” 措施。
2025年12月23日早00:30-08:00,直播功能陆续恢复。
此次事件对快手的口碑与股价造成了巨大冲击。
重大黑客攻击事件2026
持续记录中。。。
2026年1月:Bluspark Global物流平台数据暴露
事件经过:1月14日安全研究员发现其Bluvoyix物流平台存在明文密码存储、未授权API接口漏洞,2007年以来的所有货运记录、客户核心数据直接暴露于互联网,攻击者可直接创建管理员账户操控数据;漏洞2025年10月已被发现,企业长期未采取修复措施。
攻击方式:漏洞利用、未授权访问、数据暴露
造成损失:影响数百家大型企业供应链数据安全,企业面临合规追责与客户流失风险,凸显物流行业云平台权限管控、漏洞响应及常态化安全审计的短板。
2026年1月:中央缅因医疗中心数据泄露
事件经过:1月13日披露,该中心2025年3月19日~6月1日遭黑客持续入侵超2个月,导致14.5万名患者的个人与医疗数据泄露,涵盖姓名、联系方式、诊疗记录等。
攻击方式:系统潜伏入侵、数据窃取。
损失影响:患者隐私暴露,面临身份盗用与医疗诈骗风险;医院需承担数据修复、合规处罚及声誉损失,倒逼医疗行业强化长期入侵检测能力。
2026年1月:欧洲铁路运营商Eurail数据泄露
事件经过:1月10日首次披露,泄露数据含用户姓名、出生日期、护照号等身份信息,通过DiscoverEU项目购票的用户还可能泄露身份证复印件、银行参考号及健康数据,暂未披露具体受影响人数。
攻击方式:数据窃取、身份信息泄露
造成损失:违反欧盟GDPR合规要求,引发欧盟监管机构介入调查;用户面临身份盗用与跨境出行安全风险,Eurail需投入巨额成本修复系统、排查风险并重建用户信任。
2026年1月:暗网论坛 BreachForums 用户数据库泄露(网络犯罪生态)
事件经过:1月9日,黑客James通过shinyhunte.rs公开泄露该论坛32.4万用户数据,含显示名、邮箱、密码哈希、Telegram关联账户等,数据经PGP签名验证真实;论坛方称源于2025年8月恢复过程中数据存于不安全目录被盗。
攻击方式:内部数据窃取、暗网数据公开。
损失影响:大量网络犯罪参与者身份面临暴露,或遭执法部门追查;冲击暗网数据交易生态,暴露地下论坛自身安全防护薄弱问题。
2026年1月:Instagram“密码重置风暴”及信息泄露争议
事件经过:全球数百万Instagram用户集中收到异常密码重置邮件,引发广泛恐慌;后曝光约1750万个账户的非密码类个人信息(用户名、真实姓名、邮箱、电话、部分住址),于2024年通过API接口遭非法获取,2026年1月8日被威胁行为者在BreachForums论坛公开发布。Meta声明无数据泄露,仅为已修复的技术漏洞导致虚假重置请求触发。
攻击方式:API接口非法获取、数据暗网公开、技术漏洞利用
造成损失:虽无账户被盗案例,但泄露信息易被用于鱼叉式钓鱼、身份冒用等犯罪;Meta声誉受影响,引发用户对社交平台数据存储与API管控的质疑,推动行业强化漏洞应急响应机制。
2026年1月:Ledger数据泄露事件
事件经过:知名硬件钱包提供商Ledger确认遭遇数据泄露,攻击并非破解硬件钱包本身,而是通过其第三方电商合作伙伴Global-e的系统漏洞,导致通过Ledger.com购物的客户个人数据(姓名、联系方式、配送地址)遭未授权访问;Ledger强调自有硬件与软件钱包安全,用户资金、私钥及支付信息未受影响,已聘请独立法证专家调查。
攻击方式:第三方服务商漏洞利用、供应链安全攻击、用户数据窃取
造成损失:虽无资金损失,但27万余名用户面临精准钓鱼诈骗风险,引发加密货币行业信任危机;暴露“冷钱包”背后的供应链安全短板,警示行业安全性取决于整个合作生态中最弱环节,倒逼企业强化第三方服务商安全审核。
2026年1月:美国电信巨头Brightspeed数据泄露
事件经过:黑客组织Crimson Collective宣称入侵,在Telegram公开泄露超100万驻站用户核心信息,含姓名、邮箱、电话、账户状态及网络配置数据。
攻击方式:系统入侵、数据窃取与公开泄露。
损失影响:用户面临精准诈骗、身份盗用风险;企业遭监管问询与声誉打击,凸显电信行业用户数据防护与应急响应不足。
2026年1月:法国邮政跨年“连环劫”攻击
事件经过:攻击者选在圣诞2025年12月22日、新年假期2026年1月1日业务高峰期,对法国邮政(La Poste)及其邮政银行发起两次分布式拒绝服务(DDoS)攻击。12月22日攻击导致部分投递业务、线上服务及邮政银行部分线上移动端服务瘫痪,12月26日逐步恢复;1月1日再次攻击,造成官网、App及包裹追踪系统全面瘫痪,线下投递及邮局柜台服务未受影响。
攻击方式:分布式拒绝服务(DDoS)攻击、高峰期精准打击
造成损失:客户数据未被泄露,但线上服务中断严重影响民众假期包裹查询、业务办理,引发广泛社会困扰;凸显基础设施在节假日高峰期的网络防御薄弱点,推动法国强化公共服务机构的DDoS防护与应急响应能力。